Грешка на самия хакер даде на изследователите рядък поглед как са използвани AI инструменти за проникване във финансови фирми в Южна Корея. Операторът е оставил няколко сървъра отворени за публичен достъп, а разкритите файлове показват кои AI модели, скриптове и прокси услуги са стояли зад кампанията.
Между края на септември и началото на октомври 2026 г. от седем южнокорейски финансови институции са откраднати данни през системи, достъпни от интернет. Засегнати са около 66 000 до 67 000 души и около 2200 фирми.
Разкрити са имена, професии, данни за доходи и информация за кредити. CrowdStrike първи свързва активността с ARTEX – AI framework за тестове за проникване с отворен код, разработен в Китай.
CrowdStrike преценява с умерена степен на увереност, че зад атаките стои един китайскоговорящ оператор с финансова мотивация, който е използвал ARTEX, вместо позната хакерска група.
Публичните доклади посочват един ключов сървър на адрес 38.244.50[.]120 и домейн на препродавач – xcai[.]pro, използван за достъп до AI модели. По-късно Genians потвърждава същите изводи, а страницата на ARTEX в GitHub и Docker образът са свалени на 11 октомври, въпреки че копия остават налични онлайн.
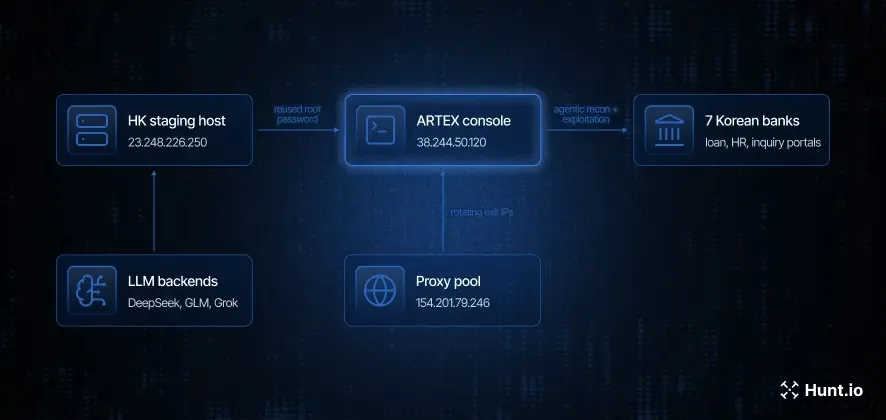
Изследователите от Hunt.io отбелязват, че публичните индикатори са само част от картината. Докато проследяват връзките около известния сървър, те откриват нова отворена директория на 23.248.226[.]250 – междинен (jump) сървър в Хонконг, който съдържа много повече от работните файлове на оператора.
Хакерите зад ARTEX разкриха собствените си сървъри и показаха използваните AI инструменти
Сървърът в Хонконг съдържаше файл със състояние, който показва, че операторът е използвал Claude Code, версия 2.1.221, и го е стартирал 510 пъти от 4 август 2026 г. Софтуерът обаче не е комуникирал с Anthropic.
Рутер, наречен Claude Code Router, заедно с малки помощни Python скриптове е пренасочвал всяка заявка през препродавача xcai[.]pro към DeepSeek. Това прилича на други случаи, в които Claude Code и DeepSeek са комбинирани в един работен процес.
Един от помощните скриптове дори съдържаше бележка на китайски, описваща маршрута със собствените думи на оператора. Други файлове показваха ключ на Zhipu AI за GLM модели и тунел с име grok2api, което съответства на констатацията на CrowdStrike, че са използвани DeepSeek, GLM и Grok.
Файлът със състояние изброява и 19 персонализирани „умения“ (skills) – многократно използваеми набори от инструкции за AI агента, използвани общо 147 пъти. Те обхващат разузнаване, преглед на код, уеб тестване, проверки за заобикаляне на защитни стени, анализ на Android приложения и управление на облачни телефони.
Едно от уменията тества логиката на плащанията, а в съседен файл имаше три тестови акаунта за услуга за вноски в брой. Тази конфигурация загатва, че операторът е търсел уязвимости от тип insecure direct object reference. Те позволяват на потребител да вижда или променя данни на друго лице чрез промяна на идентификатор.
Беше открит и файл с идентификационни данни, наречен .secrets, заедно с резервно копие. Коментар на китайски в него го определяше като „единствен източник на идентификационни данни“ и предупреждаваше да не се поставят пароли в сесия.
Три скрипта използваха същия root достъп, за да поддържат жив обратен SSH тунел и да копират файловете с паметта на AI към междинния сървър.
По-широк набор от инструменти, следи за търсене и защита
Откритите папки съдържаха повече от инструменти, свързани с банки. Hunt.io откри прокси услуга на 154.201.79[.]246:443, която предоставя 79 уникални изходни IP адреса от първите 100 тествани идентичности.
Беше открита и подготвена JNDI и LDAP конфигурация за отдалечено изпълнение на код, с DNS обратно повикване за потвърждаване на успеха.
Други файлове включваха скриптове за борси за криптовалути, експлойти за повишаване на привилегиите в Linux и инструменти за iOS и Android. Hunt.io посочва, че връзката между тези елементи и пробивите в банките не е потвърдена.
След това Hunt.io изгради три начина за откриване на още ARTEX сървъри. Търсене по сертификат върна 19 IP адреса, търсене по етикет за зловреден софтуер върна 1303, а търсене по заглавието на страницата на конзолата върна около 1300.
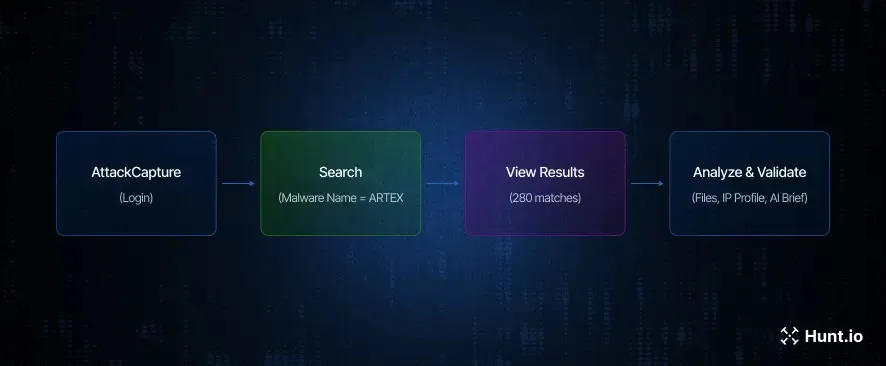
Отделно търсене на отворени директории върна 280 резултата. Етикетите обхващат 30 държави, начело със Съединените щати, следвани от Китай и Хонконг.
Това показва, че frameworkът се разпространява далеч отвъд един случай, което съвпада с доклади за автоматизиране на атаки срещу предприятия с ARTEX и на други места.
Защитаващите се екипи трябва да затворят публичния достъп до административни услуги и да ги поставят зад VPN или списък с разрешени адреси. Те трябва също да променят SSH паролите и да ротират API ключове, прокси данни за вход и токени, които може да са се намирали в разкрити файлове.
Екипите трябва да следят за необичаен LDAP или JNDI трафик, странни DNS обратни повиквания, изтегляния на отдалечени скриптове и неочаквани изходящи връзки.
Те трябва да ограничат и достъпа до шлюзовете към AI модели. По-късно южнокорейската полиция арестува заподозрян хакер по отделен случай, който също включва ARTEX, макар че общият инструмент не доказва, че зад двата случая стоят едни и същи хора.
Индикатори за компрометиране (IoCs):-
| Индикатор | Тип | Контекст |
|---|---|---|
| 38.244.50[.]120 | IPv4 адрес | Хост на конзолата на ARTEX и дестинация на SSH тунела във възстановената конфигурация |
| 23.248.226[.]250 | IPv4 адрес | Междинен хост в Хонконг с изложени директории и инструменти |
| 154.201.79[.]246 | IPv4 адрес | Прокси услуга, използвана от скриптовете за изброяване на проксита |
| xcai[.]pro | Домейн | Домейн на препродавач на AI услуги, свързан с кампанията |
| direct[.]xcai[.]pro | Домейн | Крайна точка в конфигурацията за маршрутизиране на модели |
| fofoapi[.]com | Домейн | API на трета страна, използвано от възстановения FOFA клиент |
| u6ud2s[.]dnslog[.]cn | Домейн | Хост за DNS обратно повикване в подготвения експлойт |
| 38.244.50.120:8000 | IP и порт | Изложена директория със скриптове и файлове |
| 23.248.226.250:18099 | IP и порт | Изложена директория с 42 файла в две поддиректории |
| 23.248.226.250:8001 | IP и порт | Директория, хостваща JNDI/LDAP конфигурацията за експлоатация |
| C7A884AFCD7F91408921890D9617BEF6BFAC3DAE992BC25BB9C48C0395A60842 | SHA-256 отпечатък на сертификат | TLS сертификат на 38.244.50[.]120 с издаваща организация ARTEX |
| ARTEX – 自主渗透测试控制台 | HTTP заглавие | Заглавие на конзолата на ARTEX, използвано за търсенията на Hunt.io |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте оригиналния им вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.