PortSwigger обяви наличността на Burp AT за предприятия – решение за агентно тестване за проникване (пентестване), което помага на екипите по сигурност да изследват важните приложения по-задълбочено и по-често.
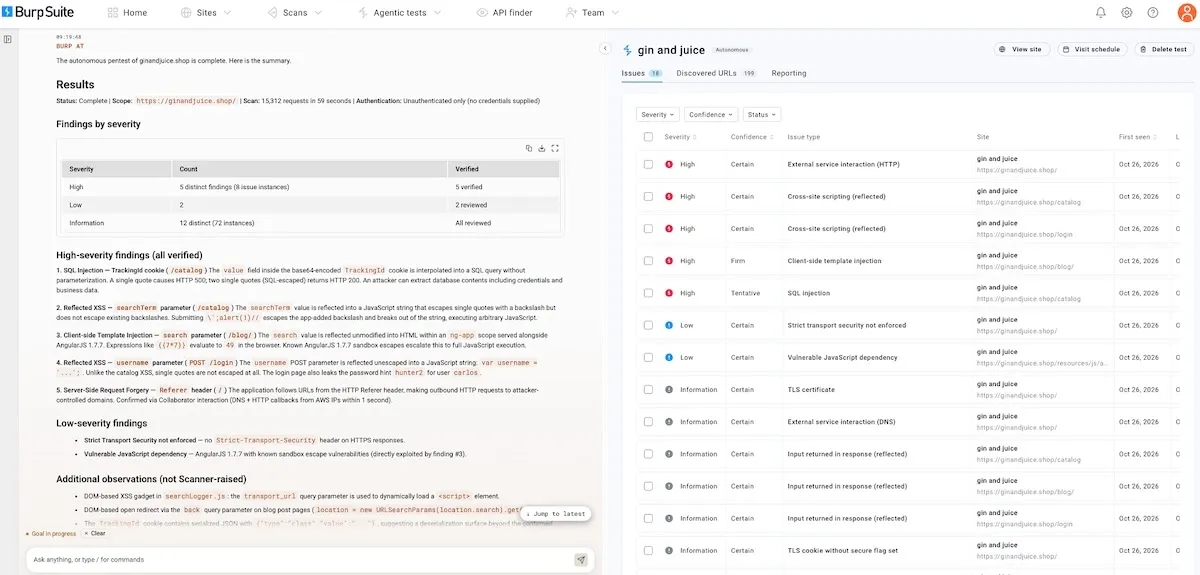
Burp AT съчетава специализираните инструменти на Burp, специално създадени умения за пентестване, разработени съвместно с PortSwigger Research, и релевантен контекст за приложението. Агентите планират подхода си към тестването, използват инструментите на Burp за тестване на уеб сигурността и се адаптират в хода на работата, докато научават нови неща.
За ръководителите по сигурност на приложенията (AppSec), които трябва да балансират приоритетите при тестването с ограничения капацитет от експерти, Burp AT помага на екипите да провеждат изследвания, които иначе биха изчаквали, да преразглеждат приложенията при промяната им и да извършват задълбочено тестване по-често и върху по-голяма част от своята инфраструктура.
Екипите по сигурност избират колко правомощия да делегират – от насочвани изследвания до автономно изпълнение на дефинирани тестове. Burp прилага детерминирано зададения обхват и разрешения, а не самият модел, докато експертите оценяват доказателствата, за да решат кои слабости да бъдат отстранени и къде е нужно допълнително изследване.
„С Burp AT пентестърите показаха на какво е способно агентното тестване върху отделно приложение“, заяви Крис Ууд, продуктов мениджър в PortSwigger. „Въпросът пред екипите по сигурност е как да пренесат това върху цялата си среда от приложения, без да губят контрол. Burp AT вече позволява на екипите да провеждат агентни тестове в голям мащаб, с предварително зададени обхват и защитни ограничения, като същевременно гарантира, че екипите могат да спрат теста и да видят какво прави агентът. Екипите получават тази дълбочина върху повече от приложенията си, с вграден контрол.“
Тестване със специализирани инструменти и методи, основани на изследвания
Burp AT помага на екипите да приложат специализирана дълбочина на тестване върху повече приложения, като оборудва агентите с инструментите на Burp, използвани от професионалните пентестъри, и със специално създадени умения, разработени съвместно с PortSwigger Research.
Специализираните инструменти са проектирани да обработват деформиран трафик и необичайно поведение, присъщи на тестването за сигурност. Уменията, основани на изследвания, дават на агентите структурирани методи за следване на обещаващи следи и адаптиране към доказателствата, така че организациите получават последователни и съпоставими резултати за всяко тествано приложение.
„Най-добрите резултати от агентното тестване идват от предоставянето на правилните инструменти на агентите, а не само от способен модел“, заяви Том Шелтън-Лефли, продуктов мениджър в PortSwigger.
„Burp AT позволява на агентите да използват автономно специализираните инструменти на Burp, ръководени от работни процеси, изпробвани на практика от нашите изследователи. В Burp AT оркестрационен слой свързва тези инструменти в пълноценен тест, който помага на агентите да останат последователни при различните тестове, като следват определени методологии за пентестване. Агентът осигурява разсъждението, а Burp – прецизността, и именно така автономното тестване постига дълбочината, от която екипите се нуждаят.“
Автономност при условията на организацията
Организациите избират колко от тестването да автоматизират и къде екипите им да останат плътно ангажирани – от тестване, водено от потребителя, до автономно изпълнение на дефинирани тестове. Екипите могат да увеличават или намаляват делегираните правомощия в зависимост от приложението, задачата и готовността на организацията да поема риск, като запазват възможността да се намесят при нужда.
Независимо от избраното ниво на автономност, Burp прилага зададените обхват и разрешения, а не самият модел, което означава, че агентите не могат да изпълняват действия, които инструменталният слой не разрешава, и така се запазват границите на тестването, дори когато все повече изпълнение се делегира. Екипите запазват видимост върху активността на тестовете и доказателствата зад констатациите, което им дава необходимия надзор, за да оценяват резултатите и да вземат решения за риска.
- PortSwigger