Sysdig обяви общата наличност на Sysdig AI Defense – инструмент, който дава на организациите възможност да наблюдават и контролират дейността на AI агентите на крайни устройства и в облачни среди. Платформата проверява действията на агентите спрямо фирмените политики и ги разрешава, задържа за одобрение от потребител или блокира преди приключване. Тя също така записва дейността на агентите и взетите решения по политиките за целите на разследвания и одити.
Предприятията внедряват AI по-бързо, отколкото успяват да го управляват. В скорошно проучване на IBM 77% от организациите заявяват, че навлизането на AI вече изпреварва възможностите им за управление. Водещите AI лаборатории също са го видели: OpenAI и Anthropic публично разкриха, че агенти и модели в среди за оценка са достигнали реални производствени системи на други компании.
Заплахите, свързани с агенти, се движат със същата скорост, както установи екипът за проучване на заплахи на Sysdig (TRT) при JADEPUFFER – рансъмуер кампания, при която AI агент е анализирал и отстранил собствена грешка при вход за 31 секунди. Независимо дали атакуващият управлява агента, или той излезе извън контрол сам, предприятията трябва да спрат действието преди то да приключи: в момента, в който се случва.
„Всяка организация вече носи отговорност за действията на своите AI агенти, а скорошните събития го направиха безспорно ясно“, заяви Хатем Нагиб, главен изпълнителен директор на Sysdig. „Те може да започват от крайното устройство, но обхватът на потенциалните щети стига далеч в облака, а Sysdig защитава облака по време на изпълнение вече десет години. Sysdig AI Defense прилага същия поглед в реално време към агентите, така че екипите да получават една цялостна картина – от лаптопа до производствената система. Именно това изисква отчетността за AI.“
Първите наблюдения от Sysdig AI Defense показват, че за всяко действие, което агентът записва в своя журнал, ядрото – основата на операционната система – вижда около седем процеса, които вършат работата. А тъй като агентът може да придобие нов умел или връзка по средата на задача, агентът, внедрен сутринта, не винаги е този, който работи следобед. Затова докато журналите на агента показват неговото намерение, само ядрото показва какво действително се е изпълнило.
Екипите по сигурността се нуждаят от двете, а организациите – от начин да решават в реално време дали конкретно действие на конкретен агент трябва да бъде разрешено. Sysdig AI Defense помага на организациите да вземат това решение по време на изпълнение, където и да работи агентът.
Sysdig AI Defense: изграден върху истината от времето на изпълнение
Sysdig AI Defense преценява всяко действие в реално време според това, което агентът възнамерява да направи, какво действително прави и до какво имат достъп неговите идентификационни данни. Проверява всяко действие спрямо политиката на организацията, блокира тези, които я нарушават, преди да се изпълнят, и прекратява процеса, ако някое успее да премине. На ниво ядро – източникът на истина за това, което действително се изпълнява – Sysdig AI Defense поддържа запис, който компрометиран или излязъл извън контрол агент не може да подправи. Вътре в агента платформата инструментира „harness“ – рамката, в която работи агентът, – за да види кои инструменти, сървъри за Model Context Protocol (MCP), умения и добавки агентът извиква, с какви аргументи и към какви цели.
Инструментите, които наблюдават само крайното устройство, виждат процеси, без да разбират намеренията на агентите, а тези, които наблюдават само мрежата, пропускат много действия, които никога не минават през нея. Sysdig AI Defense съпоставя действието с това, до което агентът има достъп в момента, преди то да приключи. Четенето на идентификационни данни за тестова среда е шум, но четенето на ключа, администриращ производствената среда, е инцидент.
С Sysdig AI Defense организациите могат да:
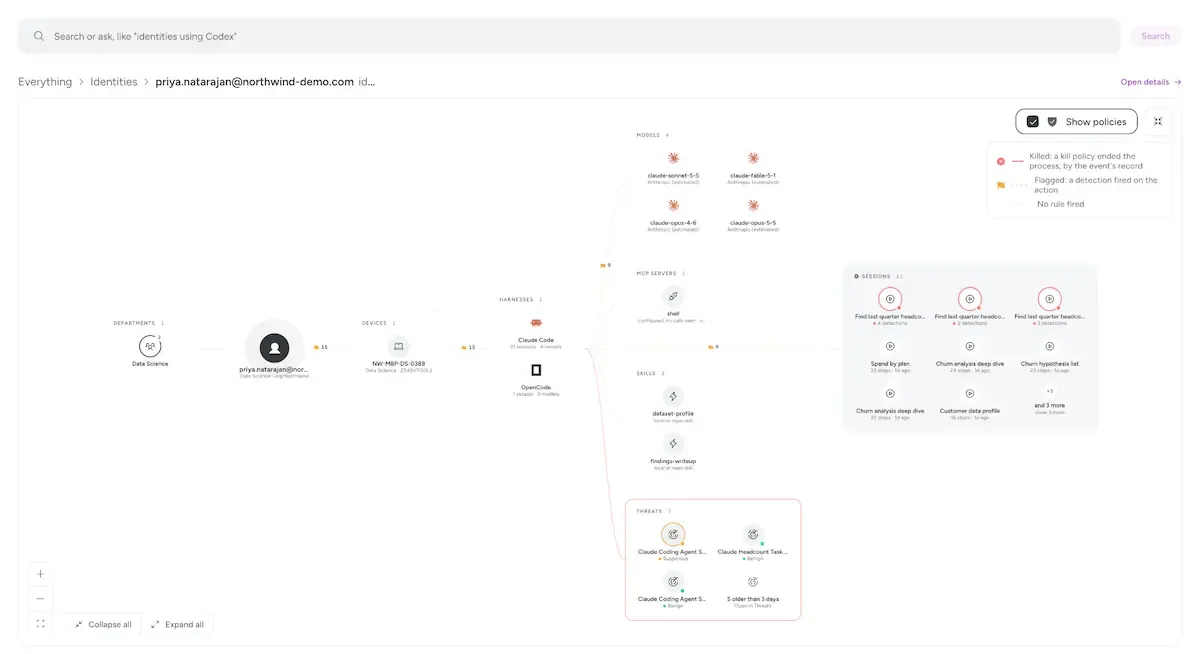
- Виждат всеки агент и отговорното за него лице. Екипите получават актуален инвентар на агенти, harness рамки, модели, MCP сървъри, умения и добавки, изграден от телеметрията по време на изпълнение в Sysdig AI Defense. Всеки агент в платформи като Claude Code, Codex, GitHub Copilot и Cursor може да бъде проследен до отговорен човек.
- Спират рискови действия, преди да приключат. Екипите определят какво могат да правят техните агенти, като тръгват от шаблони на политики, включващи правила, съпоставени с рамки като OWASP Top 10 за приложения с LLM (Open Web Application Security Project). Политиките започват в режим на предупреждение и преминават към прилагане, когато екипът е готов. След това Sysdig AI Defense може да спира непроверени MCP сървъри, умения и добавки, преди да се изпълнят, и да блокира или задържа за преглед от човек рискови четения на идентификационни данни и отклонения в поведението, с изключения за разработчиците.
- Разследват какво действително е направил агентът. Всяка сесия се записва в момента на изпълнение, така че когато екипите блокират или задържат действие за одобрение, разследването започва с вече налични доказателства. Графика на действията на живо показва всяка стъпка по ред, като съпоставя какво агентът е заявил, че прави, с това, което действително е направил, до какво е имал достъп и по чий пълномощия е действал. Можете да докажете какво са имали право да правят агентите. Екипите получават неизменяеми записи с одитно качество, които показват кои политики са приложени, кога и кой ги е одобрил.
- Управляват разходите за AI в реално време. Екипите могат да отнесат всяко извикване на модел към агент, екип и стоящия зад него човек, включително извикванията, които никога не минават през AI шлюз. Ръководителите могат да видят къде премиум модели вършат рутинна работа и да действат според реалното използване, а не според фактурата в края на месеца.
„Агентът може да докладва погрешно извикване на инструмент, но не може да пренапише взаимодействията си със системата или с външния свят“, заяви Лорис Джоаннани, технически директор на Sysdig. „Собственият отчет на агента за това, което е направил, е полезен контекст, но не е доказателство. Когато докладваното от агента и това, което показват действията му, си противоречат, имате откриване на заплаха. Наблюдението на софтуера в реално време и спирането му, когато прекрачи границите, е в основата на подхода на Sysdig по време на изпълнение, а Sysdig AI Defense пренася същата истина към момента, в който агентът действа.“
Sysdig AI Defense се внедрява чрез инструментите, които организациите вече използват, като агентите работят нормално. Решението допълва съществуващата защита на крайните устройства, тестването на модели и инструментите за red teaming и следва агентите на работните станции на служителите, в производствени Linux и Kubernetes среди, както и в управляваните платформи за агенти, които организациите не притежават. Подобно на платформата за защита на облачно-native приложения (CNAPP) Sysdig Secure, Sysdig AI Defense е изградена върху инструментиране на ниво ядро и се основава на Falco – стандарта с отворен код за откриване на заплахи по време на изпълнение в облачно-native среди.