Cyberhaven представи Agentic Data Security (ADS), който помага на директорите по информационна сигурност (CISO), екипите по сигурност на данните, екипите за вътрешен риск и ръководителите по управление на ИИ да казват „да“ на ИИ агентите, без да губят контрол над данните си.
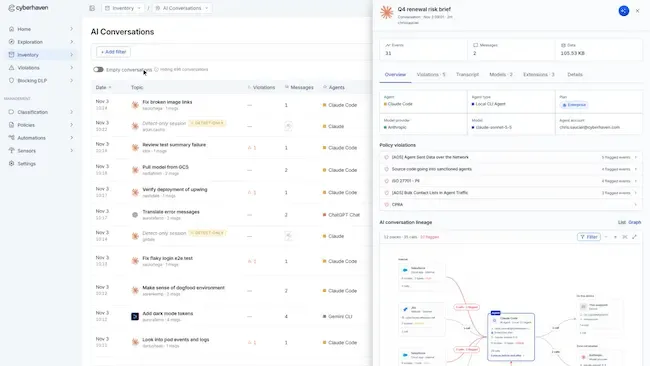
Agentic Data Security показва на екипите по сигурност какво прави всеки ИИ агент с фирмените данни, за кого действа, къде отиват данните след това, и спира чувствителните данни, преди да напуснат организацията. Компаниите, които залагат най-силно на агентното бъдеще, от водещите лаборатории за ИИ до най-големите количествени хеджфондове, вече разчитат на Cyberhaven за защита на най-чувствителните си данни.
ИИ агентите промениха начина, по който се върши работата, а с тях идва и нов вид вътрешен риск. Докато агентите преминават от пилотни проекти към продукционна среда, ръководителите по сигурността във всички отрасли си задават един и същ въпрос: какво прави агентът с нашите данни и кой го е изпратил? Агентите действат с достъпа на хората, на които служат, и с машинна скорост, така че един агент може да прочете файл, да изпрати заявка към база данни и да сподели намереното в рамките на един работен процес.
Cyberhaven Labs установяват, че използването на агентни ИИ приложения на крайни устройства се е удвоило на годишна база и достига 60% през май 2026 г. Това бързо навлизане създава нови рискове за данните, които могат да произхождат от „доверени“ агенти.
„ИИ агентите вече работят с достъпа на доверен служител“, заяви Нишант Doshi, изпълнителен директор на Cyberhaven. „Първият инцидент с данни, свързан с агент, в повечето компании може да е агент, който прави точно това, което му е поискано, с данни, които никога не е трябвало да докосва. Повечето компании ще приемат агентите по-бързо, отколкото могат да изградят нови контроли за тях. Agentic Data Security им дава увереност да внедряват агенти, като запазват контрола върху самите данни, а не само върху инструментите, които ги обработват.“
Agentic Data Security е най-новият модул в Cyberhaven Flow – единната платформа за сигурност на данните, която използва проследяване на произхода на данните (data lineage), ИИ и автономна защита, за да осигури предотвратяване на загуба на данни (DLP), управление на вътрешния риск (IRM) и управление на състоянието на сигурността на данните (DSPM) за хора и агенти. Той представлява следващата стъпка в технологичната стратегия, представена от компанията през юли, която обединява произхода на данните, идентичността и поведението, за да защитава данните във всеки работен процес – човешки и агентен.
„Не може да се управлява рискът в ерата на ИИ, без да се разбира какви данни са били засегнати, от кого, чрез какъв работен процес и дали това движение е било разрешено“, заяви Lawrence Pingree, ръководител на изследванията в SACR. „Проследяването на произхода на данните в Cyberhaven дава на екипите по сигурност тази основа за хората и ИИ агентите заедно, в една платформа.“
Запазете агентите, запазете контрола върху данните
Agentic Data Security на Cyberhaven дава на екипите по сигурност четири контрола върху всеки агент:
- Открийте всеки агент. Откривайте всеки ИИ инструмент и агент, работещ на крайни устройства, във всеки облак или браузър, включително неодобрени приложения, и оценявайте риска на всеки от тях.
- Вижте какво прави. Записвайте заявките, извикванията на инструменти, четенията на файлове, следите от разсъждения и отговорите, заедно с данните, участващи във всяка стъпка. Тъй като са документирани като всяко друго съдържание, всяко действие на агента може да бъде проверено.
- Знайте кой какво е изпратил. Свържете всяко действие с човека или системата зад него, като хората и агентите са в един изглед.
- Спрете данните, преди да излязат. Прилагайте съществуващите политики за хората към действията на агентите, за да идентифицирате рисково поведение и да ограничите чувствителните данни, преди да напуснат средата, без да пречите на екипите да използват ИИ.
„Агентното предприятие ще се определя от това колко добре компаниите контролират данните, до които агентите се докосват, а не от това колко агенти внедряват. Агентите променят уравнението при извличането на данни: движат се по-бързо, в голям мащаб, с доверен достъп“, заяви Dan Walsh, CISO на Datavant. „Победителите ще кажат „да“ на ИИ, без да гледат как данните им си тръгват, а това изисква сигурност, която следва данните навсякъде. В тази посока Cyberhaven е готова да води.“
Cyberhaven проследява целия жизнен цикъл на данните и адаптира защитата при промяна на контекста. Agentic Data Security пренася това към агентите с пълна видимост върху работните процеси чрез произхода на данните, една унифицирана архитектура за хора и агенти и защита, която действа в реално време чрез прилагане на политики на крайни устройства, в браузъри и в облака. ADS прилага произхода на данните и единен механизъм за политики към агентите, без да добавя още един инструмент, конзола или набор от политики.
„Сигурността на данните в агентната ера ще се определя от разбирането на произхода на данните при ИИ“, заяви Manish Kalia, главен продуктов директор на Cyberhaven. „Нашите собствени модели на ИИ помагат на клиентите не само да класифицират данните си точно, но и да разберат потока им, докато ИИ ги премества и преобразува, така че Cyberhaven да може да защитава данните в покой и в движение. Тъй като извикванията на инструменти и следите от разсъждения на агентите са съдържание, което Cyberhaven вече може да инспектира, политиките, които клиентите използват за управление на вътрешния риск, вече важат и за агентите.“