

Хакери използват фалшиви покани за събития на OpenAI, SpaceX и Anthropic, за да примамват служители във фишинг атаки, като прилагат две различни платформи за фишинг като услуга (PhaaS) за кражба на идентификационни данни и сесии за удостоверяване на акаунти в Microsoft и Google.
Според нов доклад на Push Security атакуващите използват убедителни страници за регистрация за събития, предлагащи безплатен достъп до премиум AI услуги и други награди, за да подлъжат жертвите да влязат със своите корпоративни акаунти.
Това, което прави атаките интересни, е, че едни и същи фишинг страници интегрират две отделни платформи за фишинг като услуга (PhaaS) – Kali365 и VoidProxy – за да атакуват акаунти в Microsoft и Google чрез различни атаки срещу процеса на удостоверяване.
Kali365 извършва фишинг атаки с код за устройство (device code) срещу Microsoft, докато VoidProxy действа като обратен прокси сървър от тип „атакуващ по средата“ (AiTM), за да прихваща влизанията в Google и да краде бисквитки на сесии за удостоверяване.
Атаката срещу Microsoft също така използва VoidProxy като втори етап, позволявайки на атакуващите да прихванат идентификационни данни и сесийни бисквитки, след като са получили токени за удостоверяване чрез Kali365.
Push Security заявява, че е засекла и блокирала посещения към злонамерените страници за регистрация за събития в края на октомври 2026 г.
Кампанията идва след подобна кампания, документирана от ANY.RUN през юли, когато киберпрестъпници злоупотребиха с легитимни страници за събития в Zoom, за да популяризират фалшиви събития на Meta, OpenAI и Anthropic, които водеха до фишинг атаки с код за устройство и AiTM.
Cofense също наскоро съобщи за фишинг имейли, имитиращи покани за събития на Anthropic, които са били разпространявани чрез имейл инфраструктурата на GoTo Webinar и са пренасочвали получателите през множество уебсайтове към фалшиви страници за регистрация.
Фалшиви AI събития водят до фишинг на акаунти
Макар да не е ясно как атакуващите първоначално разпространяват фишинг връзките, от Push Security са установили, че те пренасочват жертвите към злонамерена страница за регистрация за събитие, използвайки връзки от доверени услуги, включително инструменти за съкращаване на URL адреси на Google и Zapier.
Поканите от по-ранни версии на кампанията също са били разпространявани чрез имейл системите на GoTo Webinar или легитимни страници за събития в Zoom.
От Push Security посочват, че атакуващите използват два персонализирани фишинг комплекта, проследявани като ZoomMock и MSDRoot, за да създават фалшиви страници за събития, които след това насочват жертвите към фишинг услугите Kali365 и VoidProxy.
Изследователите смятат, че едни и същи злонамерени субекти управляват и двата комплекта, тъй като използват споделена инфраструктура и едни и същи цели.
Кампанията имитира събития, организирани от OpenAI, SpaceX и Anthropic, със страници за регистрация, проектирани да наподобяват легитимни уебсайтове за събития.
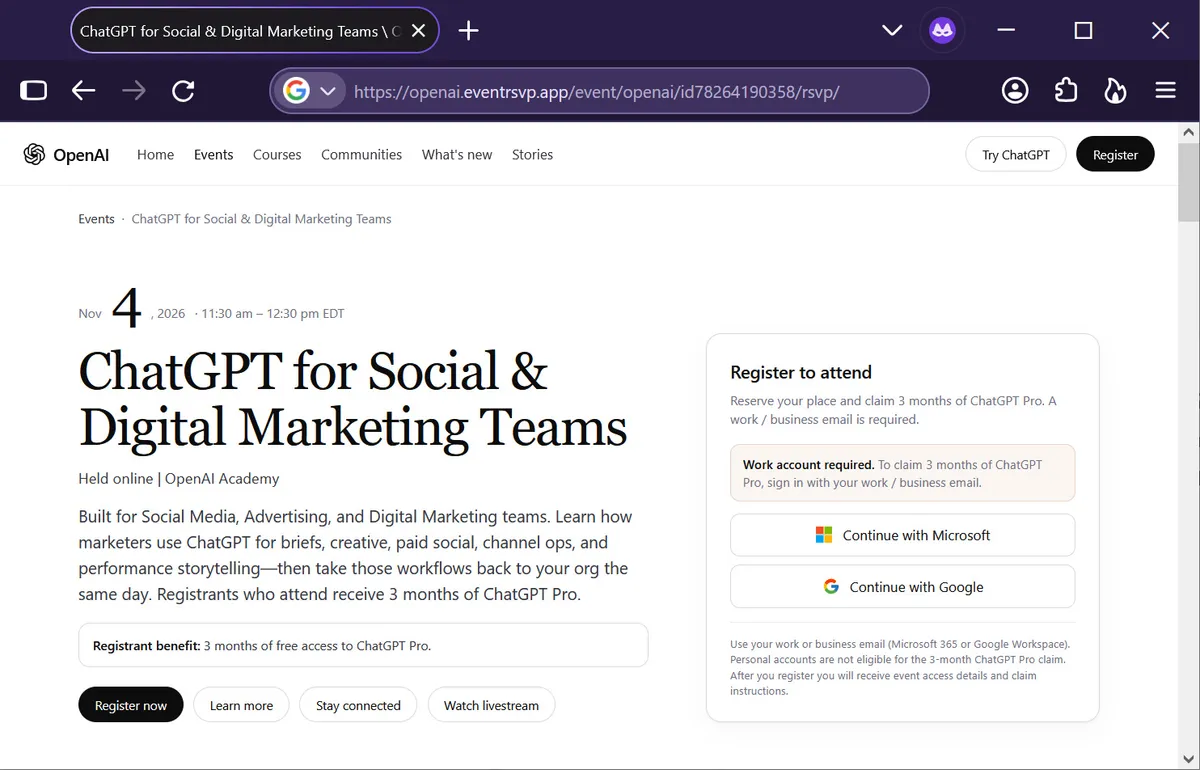
Една от фишинг страниците рекламира събитие на OpenAI, озаглавено „ChatGPT for Social & Digital Marketing Teams“, което обещава три месеца ChatGPT Pro на участниците.
Друга промотира частно събитие на SpaceX на 12 ноември, предлагайки на регистриралите се три месеца Grok Heavy или „акция на SpaceX“.
Изследователите са открили и фишинг страница, имитираща събитие на Anthropic по време на AWS re:Invent 2026, която вече е била свалена.
Фалшивите страници за регистрация казват на посетителите, че трябва да влязат със своите служебни акаунти, за да се регистрират и да получат рекламираните награди.
Преди да покажат фалшивите страници за регистрация, уебсайтовете извеждат Cloudflare CAPTCHA за „Потвърдете, че не сте робот“. Това пречи на автоматизираните платформи за сигурност да сканират фишинг сайта.
След като посетителите достигнат страницата за регистрация за събитието, те виждат две опции: „Продължете с Microsoft“ и „Продължете с Google“.
Когато жертвите изберат опцията за Microsoft, фишинг страницата се свързва с платформата Kali365, за да генерира код за удостоверяване на устройство на Microsoft.
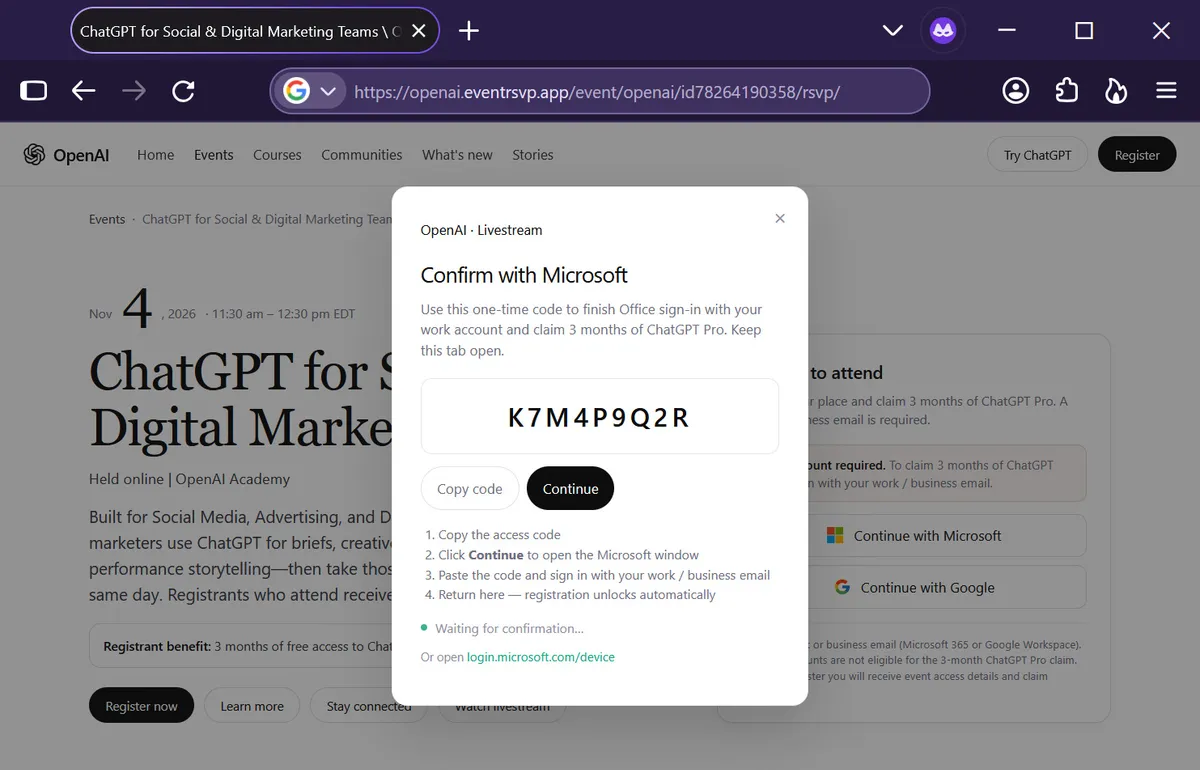
Фишинг атака с код за устройство възниква, когато атакуващ злоупотреби с легитимния процес за оторизация на устройства чрез OAuth 2.0, за да получи токени за удостоверяване за акаунта на жертвата в Microsoft Entra.
След това те могат да бъдат използвани за достъп до ресурсите на потребителя и свързаните приложения с единно влизане (SSO), като Microsoft 365, Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack, Zendesk, Atlassian и много други.
Фишинг атаките с код за устройство са били използвани в миналото за кражба на данни и атаки за кибершпионаж.
Посетителят бива инструктиран да копира кода и да го въведе на легитимния уебсайт за вход с устройство на Microsoft, където се удостоверява и одобрява заявката.
Това позволява на фишинг платформата Kali365 да открадне токени за удостоверяване на Microsoft, без да се налага жертвата да разкрива паролата си директно.
След като удостоверяването с код за устройство завърши успешно, страницата пренасочва жертвата към страница за вход в Microsoft на VoidProxy, където атакуващите могат също да прихванат паролата и сесийната бисквитка на жертвата.
Когато жертвите изберат опцията за удостоверяване чрез Google, фишинг страницата вместо това отваря изскачащ прозорец, съдържащ страница за вход в Google от платформата за фишинг като услуга VoidProxy.
Платформата функционира като система от тип „атакуващ по средата“ (AiTM), която застава между браузъра на жертвата и страницата за вход на Google, препредава формулярите за вход и краде идентификационни данни, отговори при многофакторно удостоверяване (MFA) и сесийни бисквитки.
Както Kali365, така и VoidProxy позволяват на киберпрестъпниците да заобикалят многофакторното удостоверяване чрез прихващане на вече удостоверена сесия или, в случая на удостоверяване с код за устройство, чрез пълно заобикаляне на MFA.
За да се защитят от тези атаки, служителите трябва да избягват въвеждането на кодове за удостоверяване на устройства на Microsoft, предоставени от непознати уебсайтове, и да бъдат предпазливи към покани за събития, които изискват влизане с корпоративни акаунти за получаване на награди.
Организациите могат също така да ограничат удостоверяването с код за устройство там, където не е необходимо, и да използват устойчиво на фишинг многофакторно удостоверяване (MFA), като например FIDO2 ключове за сигурност, за да помогнат за предотвратяване на отвличането на сесии.