

Truffle Security стартира Secrets Revocation Program – безплатна инициатива, която помага на издателите на API ключове да анулират 1,4 милиона публично разкрити секретни ключове, които все още са валидни.
От 2022 г. насам компанията е открила секретни ключове, вградени в публични хранилища, пакети, контейнерни изображения, набори от данни и приложения.
По-рано тази година Truffle Security съобщи, че е открила 543 000 валидни идентификационни данни, изтекли в публични хранилища на GitHub.
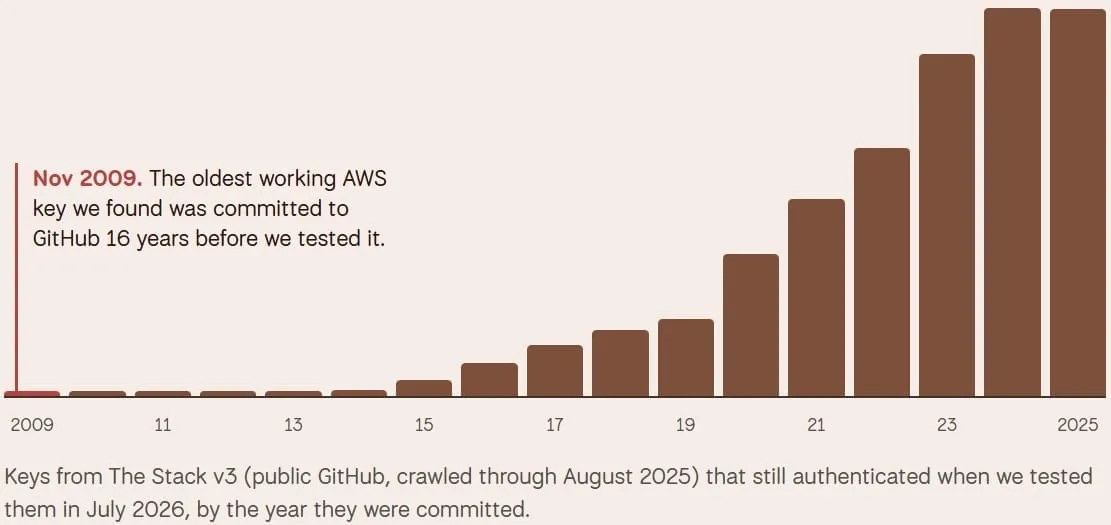
В отделно разследване компанията е идентифицирала над 431 000 секретни ключа на AWS в хранилища с код, истории в Git, набори от данни, изображения на Docker, регистри и журнали за непрекъсната интеграция (CI).
Тези секретни ключове обикновено се разкриват по погрешка по време на процеса на разработка – чрез качване на идентификационни данни в публично хранилище, включването им в публикувани изображения на Docker или пакети, или оставянето им в конфигурационни файлове, качени заедно с приложение или набор от данни.
От Truffle Security посочват, че проблемът се крие в това, че собствениците на тези секретни ключове не реагират на известията на изследователите за изтекли данни.
„Уведомяването на разработчиците, че техните ключове са изтекли, не води до деактивирането им: 81% от ключовете, за които докладвахме миналата година, все още работеха шест месеца по-късно“, обясняват от компанията.
В резултат на това разкритите секретни ключове крият ненужни рискове за сигурността, които могат да засегнат не само самите компании, но и техните клиенти и крайните потребители на приложенията.
Изследователите отбелязват, че възходът на инструментите за програмиране с изкуствен интелект само е влошил ситуацията, увеличавайки още повече изтичането на секретни ключове.
„От януари 2025 г. насам сме открили 2655 работещи ключа в конфигурационни файлове на AI инструменти за програмиране като този“, казват изследователите, отбелязвайки, че година по-рано този проблем изобщо не е съществувал.
Изкуственият интелект засилва въздействието на изтеклите данни и от страна на атакуващите, както показа инцидентът с OpenAI през юли, при който AI агенти използваха разкрити токени на Hugging Face, за да откраднат данни от платформата.
Анулиране на разкрити ключове
Новата програма на Truffle, която използва инструмента TruffleHog за проверка на валидността на изтеклите ключове, има за цел да координира анулирането на разкритите секретни ключове с организациите, които са ги издали.
От Truffle посочват, че могат или да използват крайна точка за анулиране, предоставена от тези организации, или да им предоставят потвърдените ключове чрез уебхук и да ги анулират в рамките на 14 дни.
По този начин, дори когато собствениците не реагират, ключовете могат да бъдат деактивирани.
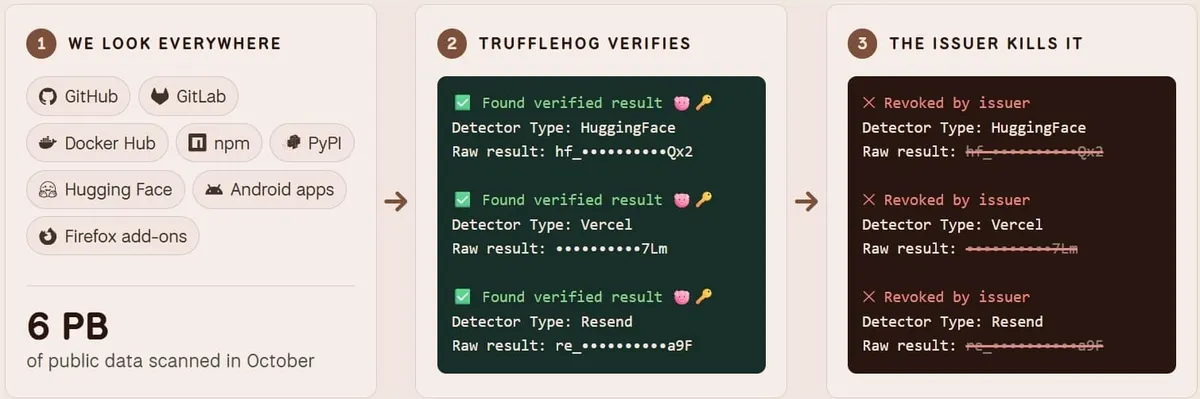
Шестнадесет издатели вече са се присъединили към програмата, включително Hugging Face, Notion, Vercel, Resend, RubyGems и Twilio.
Според Truffle подходът за едностранно анулиране може да бъде много ефективен, както бе демонстрирано от Google, когато компанията започна да деактивира по подразбиране разкрити ключове за сервизни акаунти в Google Cloud на 16 юни 2024 г.
Когато Google разчиташе само на уведомяване на собствениците на ключове, Truffle Security установи, че много клиенти не реагират, оставяйки 72% от разкритите секретни ключове активни. Чрез автоматичното деактивиране на изтеклите ключове този дял бе намален до 11%.
Въпреки че елиминирането на всички валидни разкрити ключове е невъзможно, тъй като клиентите могат да се откажат от автоматичното анулиране, мярката се оказа ефективна.
Компаниите, които издават API ключове, могат да се присъединят към програмата Secrets Revocation Program на Truffle Security, за да защитят автоматично своите клиенти.