

Разработчиците, автоматизираните инструменти и AI агентите за програмиране притежават права за достъп, които могат да продължат да действат дълго след приключване на работата, за която са били предоставени. Без редовни прегледи на достъпа организациите могат да оставят акаунти с възможност за копиране или промяна на фирмения код след края на даден проект, сочи докладът The State of Developer Risk 2026 на BlueFlag Security.
Акаунтите и инструментите за разработка създават слепи петна в сигурността
Разработката на софтуер обхваща хранилища за код, системи за преглед, конвейери за компилиране (build pipelines) и свързани приложения. Разработчици, външни изпълнители, сервизни акаунти, ботове и AI агенти за програмиране използват тези системи с права, които изискват постоянен надзор.
Правата за достъп могат да се натрупват, когато разработчиците се включват в нови проекти, сменят екипи или поемат административни задачи. Правата, предоставени по време на договор или конкретна задача, могат да останат активни и след приключване на работата.
Средностатистическият разработчик не е използвал 61% от предоставените му права. Сред разработчиците с най-много неизползвани права 88% са имали достъп до хранилища, класифицирани от техните организации като критични за бизнеса, включително такива, поддържащи производствени услуги, платежни системи и регулирани работни процеси.
В четири от пет организации е имало профили на разработчици, които са били неактивни повече от 90 дни, но са запазили администраторски права. Компрометираните идентификационни данни за тези акаунти биха могли да дадат на атакуващите достъп до хранилищата и техните настройки.
Нечовешките идентичности превъзхождат броя на разработчиците в съотношение осем към едно
Сервизните акаунти, ботовете, свързаните приложения и токените за достъп позволяват на инструментите да извличат код, да стартират компилации и да внедряват софтуер. В обобщения набор от данни нечовешките идентичности с достъп до хранилища превъзхождат по брой разработчиците с такъв достъп в съотношение осем към едно. Изчислението включва и токените за достъп като отделни идентичности.
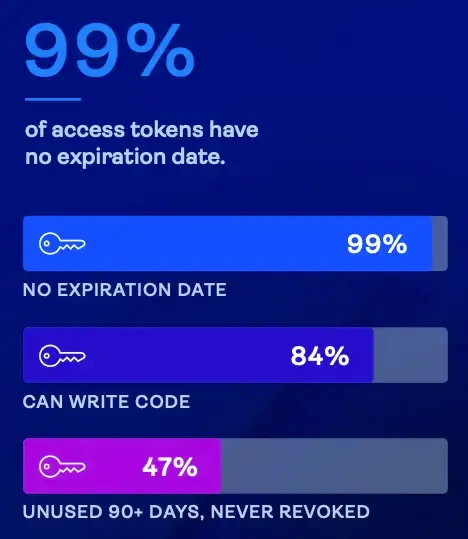
От анализираните токени за достъп до хранилища 99% не са имали срок на валидност, 84% са позволявали промени в кода, а 47% не са били използвани повече от 90 дни, без да бъдат анулирани. Тези идентификационни данни могат да останат използваеми и след приключване на даден проект или интеграция.
Неизползваните права, притежавани от нечовешки идентичности, също обхващат критични за бизнеса хранилища, което увеличава потенциалните последици при кражба на идентификационни данни.
AI агентите за програмиране получават достъп без надзор
Типичната организация използва около седем AI инструмента за програмиране, като някои използват повече от 30. Неодобрени агенти са открити в 83% от изследваните организации. В повечето организации липсва списък с одобрени инструменти.
Асистентите за програмиране работят под идентичността на разработчика и наследяват неговите права. Автономните агенти функционират като отделни идентичности и могат да пишат, преглеждат и сливат (merge) код без човек да одобрява всяко действие.
Асистентите могат да работят и под идентичностите на сервизни акаунти. Администраторски права са притежавали 68% от идентичностите на разработчици и сервизни акаунти, под които са действали агентите, а при 81% е липсвало поведенческо наблюдение. В шест от десет организации с AI активност агентите са използвали токени, способни да клонират всяко едно хранилище.
Действията, предприети чрез акаунта на разработчик, могат да се показват под името на съответния човек, което прави разграничаването на човешката от AI активността трудно без тагове в логовете за промени (commit tags) или други метаданни.
„Те са най-мощните идентичности в средата и попадат в две категории: асистенти за програмиране, които работят под идентичността на разработчика и наследяват неговия достъп и права, и автономни агенти, които оперират със собствена идентичност и могат да пишат, преглеждат и сливат код без човешка намеса“, посочват от компанията.
Необичайната активност и заобиколените проверки повишават рисковете
Половината от изследваните организации са имали поне една идентичност, при която се наблюдава рязък скок в клонирането на код в сравнение с предишната ѝ активност. В 28% от случаите дадена идентичност е клонирала поне 100 хранилища, до които никога преди това не е осъществявала достъп. Тези модели на поведение са основание за разследване за злоупотреба с идентификационни данни или кражба на код, макар сами по себе си да не доказват нито едното от двете.
Четири от десет хранилища са имали незащитени основни клонове (main branches), а администраторите са заобикаляли прегледа на кода в четири от пет организации. Код е бил сливан въпреки неуспешни проверки в 56% от организациите и с неразрешени коментари от проверяващи при две трети от тях. Нито едно от двете заключения не доказва, че промените са били внедрени в реална среда или че са съдържали пропуски в сигурността.
Частни хранилища са станали публични в 28% от организациите, което потенциално е изложило на риск код, документация и съхранени идентификационни данни.