

Пътуващите за ваканция, които търсят място за настаняване, попадат на копия на популярни платформи за отдаване под наем, пълни с имена на домакини, оценки и отзиви, които искат техните пароли, лични данни и номера на кредитни карти.
Сайтовете, забелязани и свалени от екипа за разузнаване и изследвания на Fortra (FIRE), разчитат на позната визуална идентичност, копирани обяви за имоти и подробности за резервации, заедно със спешни съобщения, целящи да накарат посетителите да действат прибързано.
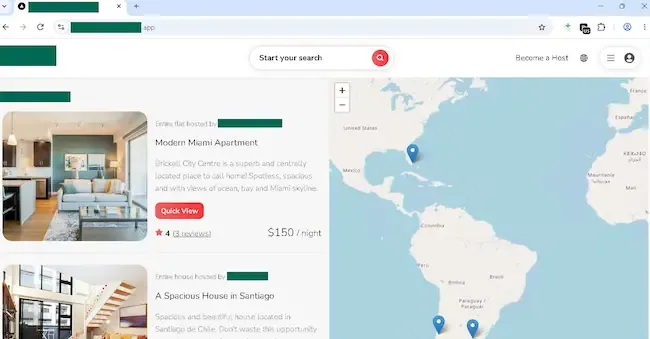
Фишинг страница, имитираща платформа за отдаване под наем (Източник: Fortra)
Моментът е избран умишлено, тъй като „киберпрестъпниците знаят, че пътуващите са по-склонни да кликват бързо с наближаването на пътуването“, пише Елиз Нойман от Fortra в блог публикация за разкритията.
Натиск, който идва с краен срок
Резервациите за пътуване обикновено са свързани с високи цени, кратки срокове и ограничена наличност, а фалшивите сайтове се възползват от тази спешност. На посетителите се казва, че резервацията им е непотвърдена, плащането им не е обработено или резервацията им ще бъде анулирана. Други подкани ги призовават да преминат проверка, за да продължат, или примамват със специални цени за ограничено време.
Тези предупреждения „могат да подтикнат пътуващите да кликнат, преди да проверят адреса на уебсайта или да потвърдят резервацията през официален канал“, предупреждава Нойман.
Страница за вход с познати опции за влизане
Един фишинг сайт се е представял за глобална платформа за преживявания и настаняване, използвайки сходен адрес (confirm-[redacted].rooms-home93914[.]space) и изображения, съответстващи на марката. Подканата за регистрация е изисквала данни за контакт и идентификационни данни за социални мрежи.
„Този тип страница може да се използва за събиране на информация за акаунта, телефонни номера или данни за вход. Ако пътуващите използват повторно пароли в различни услуги, информацията, подадена в фалшив сайт за резервации, може да изложи на риск и други акаунти“, обяснява Нойман.
Нейният съвет е да се избягва въвеждането на идентификационни данни след проследяване на непоискана връзка, „дори ако страницата включва разпознаваеми лога или познати бутони“.
Обяви, създадени да се сливат с останалите
Атакуващите копират снимки и описания от легитимни имоти, така че преценката на сайта по външния му вид става трудна. „Добре оформената обява не доказва, че имотът съществува или че платформата за резервации е истинска“, пише тя.
Според Нойман, FIRE „все по-често наблюдава атаки, които се възползват от спешността при резервиране на престой чрез популярни платформи за краткосрочно настаняване“. В разгледаните случаи фишинг страниците са показвали обяви с локации, дати за пътуване и цени. Една страница е показвала апартамент и къща един до друг и „нищо в обявите не е изглеждало очевидно подозрително“.
Пътуващите, които сравняват няколко имота, обикновено се фокусират върху цената, наличността и вида на мястото, без да се замислят дали самият сайт е легитимен. Имитирането на познатите детайли на доверена платформа за наеми позволява на атакуващите да поддържат фалшивия сайт достатъчно убедителен, за да насочат посетителите към верификация или плащане.
Непотвърдени резервации като примамка за лични данни
В друг случай процесът на резервация е водил до екран за „потвърждение и плащане“, маркиращ резервацията като „Непотвърдена“. На посетителите е било казано да преминат през задължителен процес на верификация, преди резервацията да може да продължи, и са били уверени, че това няма да струва нищо допълнително. След това страницата е искала името на пътуващия, имейл адрес, държава и телефонен номер.
Тези искания може да изглеждат безобидни. Нойман обаче предупреждава, че информацията, подадена на измамен сайт, „може да се използва за кражба на самоличност, последващ фишинг или превземане на акаунт“.
Чат за поддръжка, който гарантира за формуляра за карта
Отделна страница за резервации е показвала формуляр за плащане с кредитна карта, комбиниран с чат на живо за поддръжка. Чатът е отговарял директно на притесненията на посетителя и е представял искането за данни на картата като рутинна проверка за сигурност.
Уверението, че картата няма да бъде таксувана, е имало за цел да приспи бдителността на посетителя. Това е ход, който „намалява колебанието и насърчава предоставянето на информация за плащане“, отбелязва тя.
„Най-безопасният подход е да направите пауза, преди да завършите резервацията. Убедителната обява за имот може да бъде копирана, но официалният адрес на уебсайта е много по-труден за имитиране от измамник“, заключава Нойман.