

Изследователи по сигурността откриха ARTEX — платформа за тестове за проникване, базирана на изкуствен интелект — изложена на 1,465 публично достъпни хоста в интернет.
Някои сървъри хостват също инструменти за командване и контрол (C2), софтуер за фишинг и файлове с експлойти, което показва как автоматизираните платформи за тестване на сигурността се появяват редом с утвърдена инфраструктура за атаки.
Откритията предоставят на защитниците поглед върху тези среди, включително файлове, които операторите са оставили публично достъпни. Броят не означава, че 1,465 отделни хакерски групи управляват платформата.
Около 650 хоста споделят повтарящи се конфигурации при два хостинг доставчика, което предполага клонирани системи или сървъри, използващи множество адреси.
Премахването на тези клъстери оставя приблизително 815 отделно изглеждащи инсталации. Публичното излагане също така не доказва злонамерена дейност, тъй като оторизирани тестери на сигурността могат да използват ARTEX.
Изследователи от Censys идентифицираха откритите конзоли и свързаните с тях инструменти за атака в доклад от 5 ноември. Те описаха ARTEX като платформа с двойна употреба, а не като семейство зловреден софтуер.
Тяхното разследване установи допълнителни индикации за заплахи на 155 хоста, или 10.6% от общия брой, както и 32 отворени директории, разкриващи инструменти, импланти и файлове на операторите.
Хакерската платформа с изкуствен интелект ARTEX е открита на 1,465 публични сървъра
Пусната на 26 юли 2026 г., ARTEX комбинира Go бекенд, Next.js конзола и PostgreSQL база данни. Тя се свързва със ScopeSentry, платформа за откриване на активи, за да импортира домейни, адреси, портове и крайни точки.
Операторите дефинират цел, обхват на тестване и задача; след това AI агентите планират задачи, изпълняват инструменти и записват резултатите. Предишни репортажи за автоматизацията на корпоративни атаки с ARTEX обясняват как този подход намалява ръчната работа през различните етапи на атаката.
Планировчикът разделя целите на по-малки действия, докато работните агенти стартират инструменти като nmap и връщат резултати. ARTEX поддържа граф на активите, показващ откритите системи, и граф на проучването, проследяващ какво е било тествано.
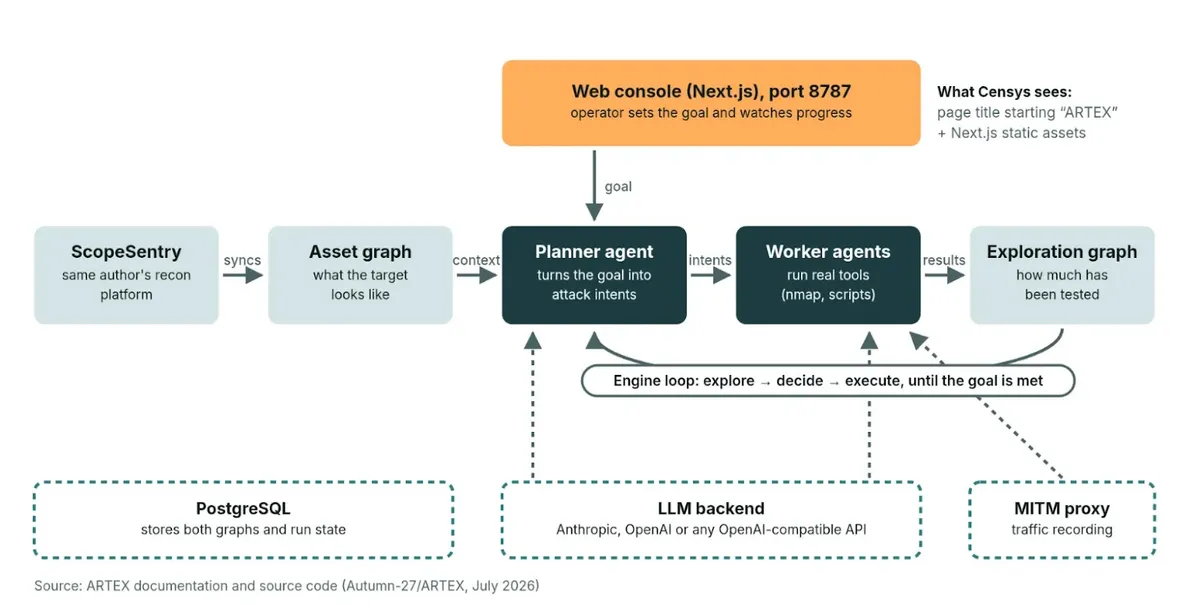
Тя поддържа Anthropic, OpenAI и съвместими крайни точки на модели, позволявайки на операторите да сменят доставчиците, без да преустройват работния процес.
Censys откри CyberStrikeAI заедно с ARTEX на 70 хоста, като се появяват и PentAGI, HexStrike AI и RedAmon. Други сървъри съдържат Vshell, Cobalt Strike, Adaptix C2, FRP и Gophish.
Тези комбинации имат значение, защото разузнаването, фишингът, отдалеченият достъп и подпомаганото от изкуствен интелект тестване могат да съжителстват на едно място, въпреки че споделеният хостинг сам по себе си не доказва координирана атака.
Отворените директории предоставиха по-ясни оперативни улики. Съдържанието им включваше инструменти за странично придвижване в Windows, публичен sudo експлойт, Linux импланти, скриптове за обратна обвивка (reverse-shell) и компилирани стейджъри.
Една отворена директория
Една от директориите разкри домашната папка на оператор, включително SSH материали и история на командите в обвивката. Отделни доклади за атаки на ARTEX срещу Active Directory описват как агентите са подпомагали атаки срещу идентификационни данни и придвижване между Windows системи.
Censys също така проследи сървър с ARTEX, цитиран от CrowdStrike, до отворени директории, видими от 18 август — седем седмици преди доклада на CrowdStrike.
Това разследване свърза ARTEX с атаки срещу южнокорейски финансови институции. Отделно от това Microsoft приписа подпомагана от ARTEX активност срещу клиентски среди на ConnectWise на групата Storm-0940.
Материалите за насочването на ARTEX към Microsoft 365 описват подробно сканирането, атаките тип „password spraying“ и злоупотребата с OAuth в тази кампания. Защитниците трябва да съпоставят съвпаденията на инфраструктурата с логовете за удостоверяване, активността на крайните точки и мрежовите връзки, вместо да третират всяка конзола на ARTEX като враждебна.
Censys препоръчва проверка на съседни отворени директории, услуги за тунелиране, непознати LLM шлюзове и исторически записи от сканирания. Краткотрайните директории са особено полезни: десет изчезнаха, а петнадесет се появиха на други места между 3 ноември и 5 ноември.
Индикатори за компрометиране (IoCs):-
| Категория | Докладвани от източника индикатори | Контекст |
|---|---|---|
| ARTEX сървър на CrowdStrike | 38.244.50[.]120 | Платформа и отворена директория |
| Проксита на CrowdStrike | 101.53.80[.]20, 205.214.59[.]31, 124.155.252[.]63, 154.201.79[.]246, 23.248.249[.]90, 23.158.220[.]98, 103.248.148[.]84, 203.160.133[.]172, 209.209.85[.]38 | Докладвана прокси инфраструктура |
| LLM дистрибутор | xcai[.]pro | Докладван дистрибутор на API |
| Инфраструктура на Microsoft | 144.172.64[.]60, 144.172.64[.]99, 144.172.64[.]128 | Инфраструктура на Storm-0940 |
| Съвместно хоствани инструменти за атака | 1.14.104[.]208, 1.14.193[.]53, 101.42.4[.]91, 192.210.193[.]156 | ARTEX с C2 или услуги за тунелиране |
| Съвпадащи инсталации | 45.87.53[.]3, 45.87.53[.]4, 45.87.53[.]6, 45.87.53[.]10, 45.87.53[.]14 | ARTEX, CyberStrikeAI, ARL, Vshell |
| Персонализирани конзоли | 104.250.149[.]210, 104.250.149[.]211, 104.250.149[.]212, 104.250.149[.]213 | ARTEX MX хостове |
| Отворени директории | 110.42.215[.]163:18080, 111.68.4[.]13:18080, 108.165.147[.]226:8299, 206.187.215[.]173:8081, 181.41.194[.]136:8081, 203.195.243[.]103:80, 154.12.86[.]207:18080 | Експлойти, импланти, лоудъри, файлове на оператори |
| Контекст на хостинга | 38.11.221[.]0/24, 38.11.173[.]0/24, 156.234.0[.]0/16 | Повтарящи се конфигурации на хостинг |
| Откриване на конзола | 8787/tcp, 8790, 443; заглавие, започващо с ARTEX с _next/static активи | Сигнали за откриване, а не доказателство за компрометиране |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или отваряне на хипервръзки. Възстановявайте ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.