

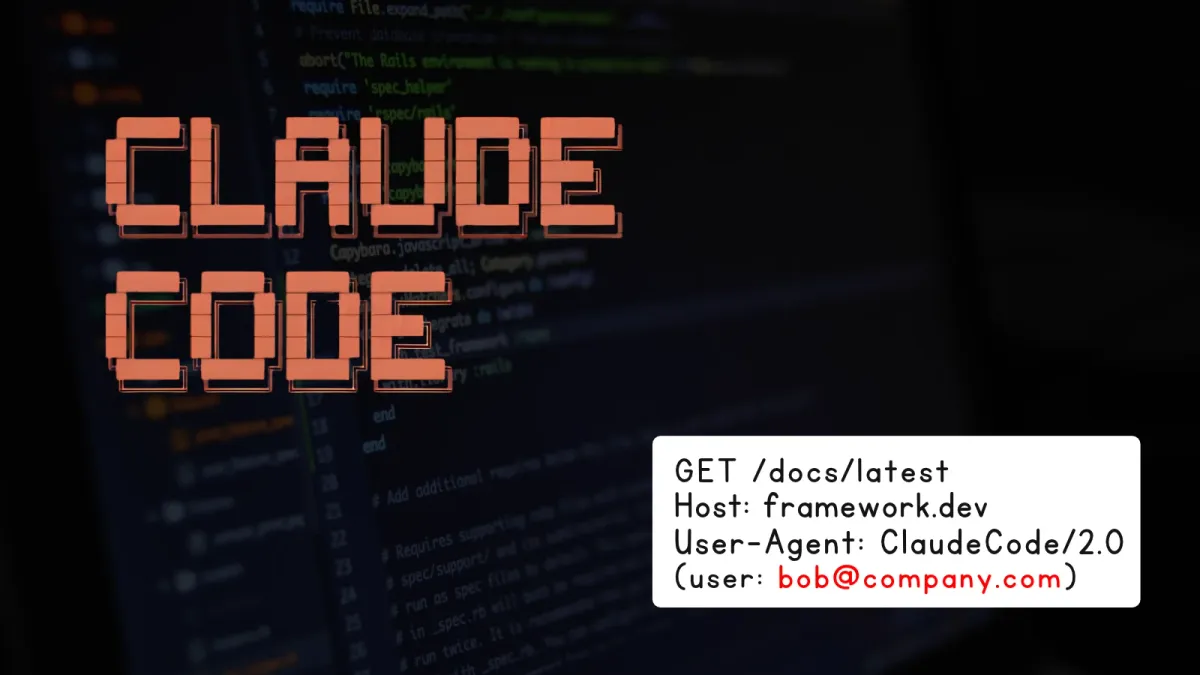
Claude Code на Anthropic е обект на опасения за поверителността, след като потребител съобщи, че AI инструментът за програмиране е изпратил неговия имейл адрес до уебсайтове на трети страни чрез HTTP User-Agent хедъри по време на уеб търсения без разрешение. Сигналът повдига въпроси за това как агентите за програмиране боравят с лични данни при изпълнение на рутинни задачи.
Потребителят на GitHub taylor-edwards подаде сигнал #107757 на 5 ноември 2026 г., твърдейки, че вече получава „десетки измамни имейли на ден“. Неговата конфигурация включва Claude Code версия 2.1.318 на macOS, работещ в tmux. Потребителят поиска това поведение да бъде премахнато изцяло, вместо да се контролира чрез настройка.
Сигналът не включва необработена HTTP заявка, примерен хедър или стъпки за възпроизвеждане на поведението. Макар че други потребители съобщиха за подобни случаи, публичните доказателства не установяват дали предполагаемото разкриване е причинило измамните имейли или е засегнало всеки потребител на Claude Code.
Claude Code изнася потребителски имейли
User-Agent хедърът обикновено идентифицира софтуера, който прави уеб заявка. Имейл, поставен в този хедър, достига до целевия уебсайт заедно със заявката. Това превръща проблема в потенциален теч на лични данни чрез рутинен уеб достъп, а не в докладвана кражба на базата данни с акаунти на Anthropic.
Дискусията насочва към команди, написани от модела, като възможен път. Цитирано обяснение в дискусията описва как Claude използва имейл, наличен в неговия контекст, като адрес за контакт при писане на curl заявка. Това се различава от злонамереното пренасочване на трафик, разгледано при неоторизираните релейни услуги за Claude Code, където трети страни променяха клиентските настройки.
В сигнала в GitHub потребителят poteat посочи, че версии 2.1.317 и по-нови включват вграден модул, наречен cc-plugin-privacy, проектиран да блокира това поведение. Участникът каза, че той е активиран по подразбиране и може да бъде деактивиран чрез /plugins. Въпреки това първоначалният подател на сигнала вече е използвал по-новата версия 2.1.318.
Няколко коментиращи поставиха под въпрос дали защитата работи по предназначение. Някои не успяха да намерят модула, докато други заявиха, че безвредни локални тестове, съдържащи имейла на акаунта им и текст за User-Agent, са се изпълнили без да бъдат блокирани. Тези тестове не са предали лични данни, но повдигнаха въпроси дали защитният механизъм е активен и ефективен.
В отделен коментар беше цитиран служител от екипа на Claude Code, според когото Anthropic планира да премахне имейлите на акаунтите от контекста на модела в предстояща версия. Това изявление също така призна пропуски във временната защита. Сигналът остана отворен към момента на прегледа.
Екипите трябва да преглеждат мрежовите команди, написани от агенти, и да проверяват контролите за поверителност, преди да разрешат уеб достъп. По-ранни доклади за заобикаляне на правилата за сигурност в Claude Code подчертават сходен урок: конфигурираната предпазна мярка не трябва да се третира като доказателство, че чувствителни данни не могат да напуснат системата.