

Кампания със зловреден софтуер за банкиране под Android превръща рекламите в приложенията за стрийминг в канал за кражба на идентификационни данни и източване на сметки.
Mirax, троянецът за отдалечен достъп (RAT), позволява на киберпрестъпниците да наблюдават заразените телефони, да прихващат кодове за сигурност и да управляват банкови приложения директно от устройствата на жертвите.
Хиляди телефони с Android, принадлежащи на клиенти на банкирането на дребно в Близкия изток, Турция и Африка, са били заразени между март и септември 2026 г.
Потвърдените случаи сочат загуби, достигащи милиони щатски долари, въпреки че наличните данни обхващат само инфекциите и измамите, видими за разследващите и засегнатите банки.
Изследователите от Group-IB идентифицираха кампанията в разследване от 5 ноември, отчитайки пикове на активност по време на Рамазан байрам и в края на юли. Операцията е останала активна към момента на публикуване на доклада, като приложенията за стрийминг, оценени като възможни рекламни вектори, все още са били налични в Google Play.
Троянецът за отдалечен достъп за Android Mirax превзема телефони чрез реклами в приложения за стрийминг
Доказателствата сочат, че инфекцията започва в приложения за стрийминг с ниска репутация, изтеглени от Google Play. Рекламите и видео връзките насочват потребителите към отделен инсталатор, изтеглян извън официалния магазин.
Това се различава от атаките с приложения за стрийминг Perseus, които използват фалшиви IPTV приложения, разпространявани чрез странично зареждане (sideloading), но и двете експлоатират търсенето на развлекателно съдържание.
Един потвърден инсталатор се е представял за „TikTok 18+“ – имитация, нямаща връзка с TikTok или ByteDance. Той извлича зловредния код на Mirax, който се маскира като Google Play Services, използвайки буква от кирилицата, наподобяваща латинското „o“.
Маскировката кара опасната заявка за разрешение да изглежда свързана с познат системен компонент. Достъпът до услугите за достъпност (Accessibility) е повратната точка. Mirax подтиква жертвите да активират това разрешение, след което го използва за четене на съдържанието на екрана и контрол на интерфейса.
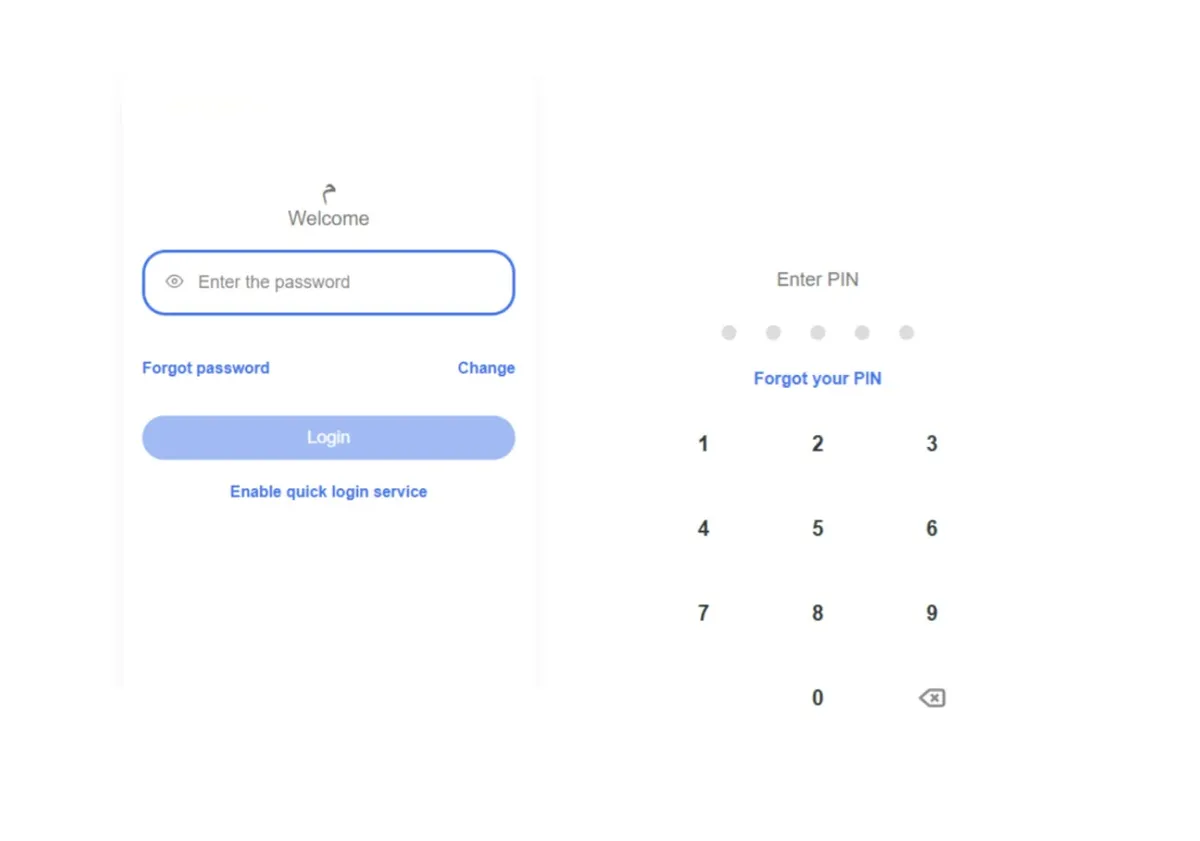
Подобни атаки с банково припокриване на екрана (overlay) за Android комбинират злоупотреба с разрешения и фалшиви екрани за вход, помагайки на атакуващите да прихващат идентификационни данни, докато потребителите вярват, че взаимодействат с легитимни приложения.
Mirax също така прихваща SMS съобщения и известия, записва въведената информация и улавя ПИН кодове, пароли или фигури за заключване на екрана.
Операторите могат да възпроизведат тези тайни данни, за да отключват телефони без надзор, да отварят банкови сесии, да добавят получатели и да инициират преводи.
Тъй като трансакциите произхождат от истинския телефон и банковото приложение на клиента, познатите сигнали от устройството осигуряват по-малко сигурност. Изследователите са открили доказателства за международни преводи, вътрешни движения по сметки и покупки от онлайн платформи за търговия.
Част от средствата може да са преминали през сметки на „финансови мулета“ в Индия, но разследващите все още проследяват крайните дестинации. Констатациите не установяват дали всеки превод е следвал един и същ маршрут за изпиране на пари.
Контролираните от сървъра функции усложняват откриването и реакцията
Mirax разделя инсталираните си възможности от инструкциите за насочване. Банковите припокривания на екрана и съпоставянията на приложенията пристигат от инфраструктурата за командване и контрол (C2) след инсталирането, вместо да бъдат пакетирани вътре в самото приложение за Android.
Наблюдаваната операция е била насочена към повече от 20 пакета за банкиране и дигитални портфейли, заедно с глобални борси за криптовалути. Два WebSocket канала разделят командите от откраднатите данни, докато HTTP long-polling осигурява резервен механизъм.
Операторите могат дистанционно да променят хостове, портове, TLS настройки и интервали на запитване. Протоколът DNS-over-HTTPS е активиран по подразбиране, което намалява видимостта чрез локално DNS наблюдение. Поради това статичната проверка не може да разкрие всяка цел или конфигурация, разгърната срещу конкретна жертва.
Модулът SOCKS5 също така превръща компрометираните телефони в резидентни прокси сървъри. По-ранни доклади за възможностите на Mirax за резидентни проксита описват как това пренасочва злонамерения трафик през връзките на жертвите.
В комбинация с превземането на устройството, това може да отслаби проверките, базирани на IP репутация и местоположение, без да се изисква от атакуващите да оперират от собствена инфраструктура.
Зловредният софтуер скрива иконата си за стартиране, генерира произволни имена на пакети и възстановява активността си след рестартиране. Той може да възпрепятства екраните за деинсталиране, да блокира приложения за сигурност и да показва черни екрани или фалшиви съобщения за обновяване, докато измамната дейност продължава на заден план.
Тези механизми за контрол удължават времето, с което операторите разполагат, за да експлоатират дадена инфекция. Group-IB препоръчва да се проверява за злоупотреба с услугите за достъпност, активност за отдалечен контрол и споделяне на екрана паралелно с опитите за трансакции.
Банките трябва да ескалират подозрителни комбинации и да задържат плащания за проверка от клиента. Потребителите трябва да отхвърлят неочаквани заявки за достъпност от развлекателни приложения, да избягват рекламирани изтегляния на APK файлове и да търсят помощ за премахване, когато подозрително приложение се съпротивлява на деинсталиране. Индикаторите остават полезни, но ротиращите се идентификатори правят поведенческото откриване от съществено значение.
Индикатори за компрометиране (IoC):-
| Име на пакет | SHA-1 |
|---|---|
| net.wgrjvz.toolyt93a | b9e84889c9760460f53c9b49cb43a636bb721d28 |
| org.xrmhvlfx.litewnj3h | 8531fe2db41e9e08525080be6d3e8092c5ffa5f8 |
| net.jsbzchba.clientpnzd | 0d83344fee8973165e5009768c1752095a57f3c1 |
| org.xifbep.utilityt50 | 3a1f9060dad56cd08e87fcafa2c87b99295b3db3 |
| io.svmlmt.mobilecu7sq | 6a37c3d4beb80ae1689dbbedcb53a86f85c8e44a |
| io.xccqt.helper3mk | fd4a2c02ab5a99b5420538c8b1bfef6fa4fbd7fe |
| io.vvecxa.clientffb | 2b5eeabbc52a25172123c2e7789c977e6bb557af |
| io.crxti.systems11f | d7b4d33c38deb0978b71ef79ff4df9fb90118cc2 |
| org.lfzfxjmb.securejp65 | 746dc75b1b887812db37b3801e104d887b2c8707 |
| net.yexqoe.systemlshkq | c9258f527fe447431ff983aa76866e340db98e60 |
| net.mfiaekme.toolgdqvu | ace41996dc5b7ecdb68c2222fc7af8e6f3b7d839 |
| org.fxutpep.utility0ql | 9e6889b1445e30d9d28849cbffed5a3123408646 |
| net.rhnrektl.mobilejrs | cca7187d5cbf31b3e785f21309bb60b9247a4fb4 |
| io.isvac.safemmz7g | 562d8360854005e90ae316c1350b9660ffd3e6f9 |
| com.zjper.litewens | da997eeb64a3879af819c5cdda3aa5a236c55a25 |
| org.pruvqil.appq1km | 413e1c8661ec11fc8e7f9a7caccfc9c54cb1ea3d |
| net.vsqomby.toolc4s1x | c8f5abb80e9c936d6bd5da99c10e829cde69a8f5 |
| org.yhjrihi.managerrk9u6 | 20068b91036145b3e1b1d7e294b7a2f5ba26bd7f |
| io.nmflf.pro4d2ll | b164a1bf2c7b478ce040e479377526c00885ab7f |
| Тип индикатор | Стойност |
|---|---|
| Мрежов домейн | oscofneuid[.]com |
| Мрежов домейн | kenobuias[.]com |
| Етикет на компилацията на кампанията | aquafina |
| Вариант на етикета на компилацията на кампанията | aquafina_all |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване или отваряне на хипервръзки. Активирайте ги отново само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.