

Киберпрестъпниците вече използват ARTEX – базирана на изкуствен интелект платформа за тестове за проникване, за да пробиват уебсайтове с почти никаква човешка намеса.
В изследваните случаи AI агентите са откраднали повече от 190 000 гейминг идентификационни данни и над 300 сертификата на Apple за подписване на код. Само три от тези сертификати все още са били активни.
ARTEX е създаден като инструмент с отворен код, за да помага на екипите по сигурност да тестват собствените си системи. Неговият разработчик затвори кода на проекта на 8 октомври, след като инструментът се появи при пробив в южнокорейски банки, който разгледахме в случай с индивидуален хакер, използващ изкуствен интелект.
Разклонения (forks) и резервни копия на оригиналния код все още се намират лесно, така че престъпниците продължават да го използват. Изследователите от Check Point са забелязали активността, след като са открили 2557 системи, които хостват или някога са хоствали панели на ARTEX, като 1608 от тях са били активни и достъпни през интернет.
Десет от тези сървъри са били конфигурирани погрешно и са оставили целите си бази данни открити. Това е дало на Check Point рядък поглед върху начина, по който операторите са задавали инструкции на своите агенти и кои AI модели са избирали.
AI агенти на ARTEX откраднаха 190 000 гейминг идентификационни данни
Кампанията, насочена към Apple, е атакувала сивия пазар, който продава .p12 сертификати за подписване. Тези файлове позволяват на потребителите да подписват и инсталират неофициално (sideload) iOS приложения извън App Store.
Един оператор е управлявал две конзоли на ARTEX от 14 октомври до 29 октомври и ги е насочил към 10 магазина за подписване със сертификати. Агентите са използвали Deepseek v4.1 Flash и Kimi K3.1 Pro и са обработили около 36 милиарда токена. Check Point оценява разходите на между $700 и $1,500.
Агентите са проникнали чрез прости грешки. Те са открили твърдо кодирани администраторски пароли в JavaScript файлове, уеб API интерфейси без изискване за вход, слаби администраторски пароли и уязвимости за инжектиране на команди, които са позволили отдалечено изпълнение на код.
Те също така са използвали несигурни директни референции към обекти (IDOR) и сървърно инжектиране на шаблони (SSTI). В един от случаите агентът е преминал от потребител с ниски привилегии към root права заради прекалено свободни права за достъп до папки.
След като са стигнали до всеки магазин, агентите са потърсили библиотеката със сертификати – база данни от .p12 файлове и техните пароли в чист текст. Те са проверили всеки ключ, като са го декриптирали, съпоставили са частния ключ със сертификата, проверили са услугата за анулиране на Apple и срока на валидност.
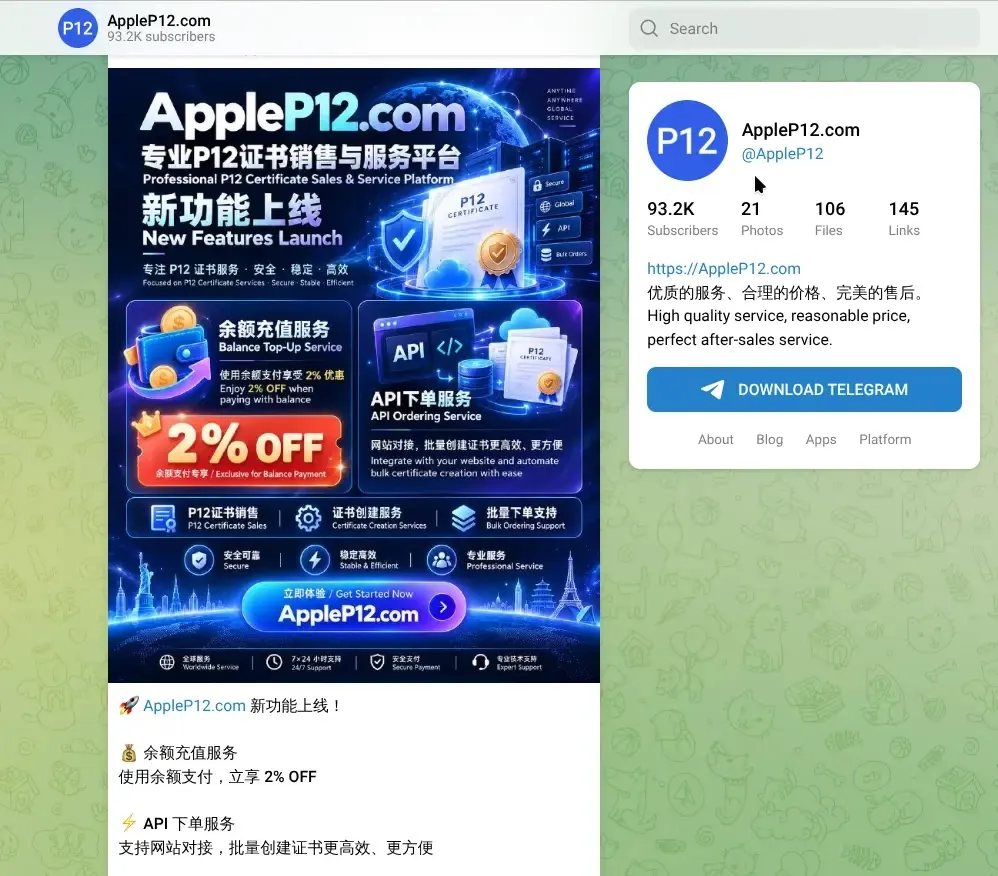
Те също така са търсили съответстващ вътрешен профил за обезпечаване (provisioning profile). От повече от 300 сертификата три са преминали всяка проверка, така че са можели да подпишат всяко iOS приложение.
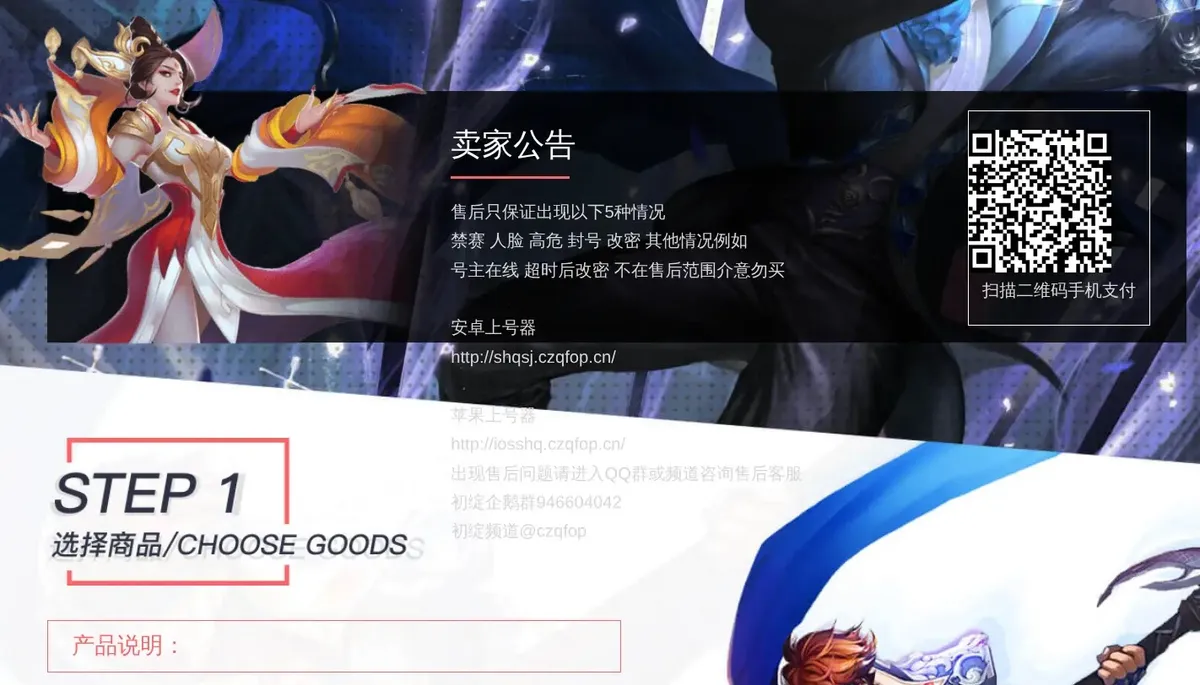
Кампанията, насочена към игрите, е била по-проста и по-мащабна. Китайският пазар на мобилни игри има сив сектор за хакнати „акаунти с данни“, които купувачите могат да използват само с токен за достъп до QQ-Connect и неофициално инсталиран инструмент за вход.
Операторът е насочил агенти към 13 бекенд сървъра за идентификационни данни. Някои от тези сървъри са съхранявали 21.5 MB файл с идентификационни данни в чист текст в публичната основна уеб директория. Агентите са извлекли над 190 000 набора от идентификационни данни само за играта Honor of Kings.
Тестовете са показали, че около 3.3 процента все още работят, което според Check Point се равнява на приблизително 6000 активни акаунта. Операцията е продължила около пет дни с DeepSeek V4.1 Flash и е струвала приблизително между $180 и $360. Операторите почти не са се намесвали в работата на агентите след задаването на целта. Съобщенията им са били предимно кратки въпроси относно напредъка.
Какво разкриват кампаниите с ARTEX за киберпрестъпността, задвижвана от AI
Не всяка кампания е била успешна. Трети оператор се е опитал да източи криптовалута от 292 домейна за крипто разплащания. Въпреки 230-те находки и 400 791 съобщения на агентите, никакви средства не са достигнали до портфейла на атакуващия.
Някои агенти са отчитали успех въз основа на API отговори, които са съдържали само думата „success“, което се е оказало невярно. Междувременно един агент е открил изтекли идентификационни данни за AWS S3 и е получил права за запис в хранилище (bucket), съдържащо 714 целеви страници за iOS приложения с корпоративен подпис.
Той е можел да подмени файловете на приложенията със зловредни такива. Собствениците на хранилището по-късно са възстановили оригиналния манифест. Същият модел на евтина, бърза и автономна автоматизация се появи и в по-ранни доклади за автономни AI агенти, събиращи идентификационни данни.
Китайските модели са били най-честият избор, начело със семейството модели Deepseek Flash. Check Point са забелязали задействане на защитните ограничения единствено при Opus 5.5 на Anthropic, след което операторът е преминал към по-толерантен китайски модел.
Операторите също така са използвали домашни прокси сървъри (residential proxies), за да заобикалят уеб защитни стени и блокирания на IP адреси. От активните ARTEX сървъри 882 (54 процента) се намират в САЩ, 295 (18 процента) в Хонконг и 103 (6 процента) в Китай. Check Point забелязва и други платформи с подобни възможности, като CyberStrike, Cairn и PentAGI.
Рискът произтича от мащаба, а не от хитри трикове. Агентите са тествали всяка крайна точка, скрипт и сайт без прекъсване, докато не постигнат целта. Това съвпада с предупрежденията в бюлетина на CERT-In относно AI агентите, в който се посочва, че изложените на показ пароли и ключове са обичайният начин за проникване.
Компаниите трябва да откриват и подменят компрометираните тайни, да премахват твърдо кодираните идентификационни данни от фронтенд кода и да изискват удостоверяване за всяко API.
Те трябва също така да тестват своите достъпни през интернет системи и да следят за внезапни пикове от заявки. Читателите, които искат повече контекст, могат да видят как ARTEX автоматизира атаки срещу Active Directory.
Индикатори за компрометиране (IoCs):-
| Етикет на версията | IP адреси | Общо хостове | ASN | Държава |
|---|---|---|---|---|
| sco-fix2 | 38.11.173.1-125, 38.11.221.1-125, 198.200.59.85-89 | 255 | AS54600 PEG TECH INC | САЩ |
| dev-db-resilience-20261031 (променящ се етикет) | 103.122.245.194, .198, .199, .204, .214, .215, .216, .217, .218, .219 | 10 | AS152918 Liberally Network LLC | Тайланд |
| 0.3.15-pro.* (ротиращ идентификатор) | 192.236.172.197, 198.44.123.66, 204.44.66.81, 104.168.112.237 | 5 | AS36352 HostPapa | САЩ |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно отваряне или създаване на хипервръзки. Възстановявайте ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.