Мрежа от 319 браузърни разширения беше свързана с прихващане на търсения, засегнало приблизително 13,4 милиона потребители в рамките на едно десетилетие.
Рекламирани като инструменти за конвертиране на PDF файлове, търсене на ръководства, инструменти за безопасно търсене и асистенти за търсене с изкуствен интелект, тези разширения пренасочват заявките през сървъри, контролирани от операторите, преди да изпратят потребителите към Yahoo или Bing.
Бизнес моделът превръща обикновените търсения в реферални приходи, като същевременно излага потребителските заявки на показ пред посредник. Подобно поведение беше наблюдавано и в по-ранно разследване за прихващане на търсения чрез 23 добавки за Chrome, показващо как основни браузърни настройки могат да поддържат мащабни рекламни операции.
Изследователи от Socket.dev идентифицираха разширенията в разследване, публикувано на 29 октомври 2026 г. Изследователят Джон Тъкнър съобщи за 264 новоидентифицирани разширения, засягащи още 8,7 милиона потребители.
Водещата цифра обединява констатации за период от няколко години; тя не доказва, че 13,4 милиона души остават активно засегнати и днес.
Открити са 319 разширения за Chrome, прихващащи търсения
Основната техника злоупотребява с настройката chrome_settings_overrides.search_provider в Chrome, която позволява на дадено разширение да замени търсещата машина по подразбиране.
Едно от анализираните разширения, Safe Game Search, съдържа само манифест файл и три икони. То няма фонов процес, скриптове за съдържание, интерфейс в лентата с инструменти или изисквани разрешения извън конфигурацията за търсене.
Chrome показва подкана при инсталация относно промяната на настройките за търсене, но според Socket тя не обяснява ясно къде в крайна сметка се изпращат заявките.
Това създава пропуск при засичането: разширението може да изглежда безвредно при преглед на разрешенията, докато същевременно поставя външен сървър между потребителите и техните резултати от търсенето.
Операторите печелят пари чрез програми за синдикация на търсенето, които споделят рекламни приходи с партньори, осигуряващи трафик. Проследяващи параметри идентифицират партньора, който получава възнаграждението.
Допълнителното прокси осигурява на операторите видимост върху заявките и контрол над всяка крайна дестинация, вместо просто да насочва търсенията директно към утвърден доставчик на търсене.
Това се различава от по-широките възможности, документирани в случая с фалшиво разширение GoogleTranslate за Chrome, където изследователи откриха наблюдение на браузъра и отдалечено взаимодействие.
Тук критичният проблем е по-тесен: прехващането на търсения може да се осъществи без инвазивните скриптове или разрешения, които обикновено се свързват със зловредния софтуер за браузъри.
Predator Search илюстрира контрола от страна на сървъра. Шест идентични заявки доведоха до четири различни резултата, включително резултати от Yahoo, алтернативни целеви страници, допълнителна верига от пренасочвания и страница с грешка.
Самото разширение никога не се е променяло. Socket наблюдава предимно трафик от търсене с реферални тагове, а не потвърдено разпространение на фишинг, така че пренасочването към зловреден код остава потенциална ескалация, а не установен факт.
Рискът за поверителността надхвърля променената начална страница. Заявките могат да разкрият здравословни проблеми, финансови затруднения, работни проекти и лични интереси.
Тъй като посредникът получава търсенията пръв, фактът, че страницата с резултати изглежда позната, не означава, че заявката е преминала по директен или защитен маршрут.
Скрито разпространение, връзки между операторите и защитни проверки
Повечето от идентифицираните разширения не са били включени в публичния списък на Chrome Web Store. Техните страници са останали достъпни чрез директни връзки, но не са се появявали при нормално търсене в магазина.
Платени реклами, включително изскачащи прозорци от типа popover и popunder, са отвеждали потребителите до целеви страници, рекламиращи привидно полезни инструменти и насърчаващи инсталирането им.
Дейността датира от 2016 г. Socket свързва около 111 разширения и приблизително 2,2 милиона инсталации с Intango LTD. Друга група, SecuryBrowse, обхваща 58 разширения и приблизително 4,9 милиона потребители.
По-нова група, насочена към Bing, съдържа 37 разширения, като координираните актуализации между уж независими издатели предоставят доказателства за общо управление.
Разследващите са комбинирали данни от магазина, политики за поверителност, записи от Google Ads Transparency, Censys, urlscan и DecryptAds, за да свържат целевите страници и рекламодателите.
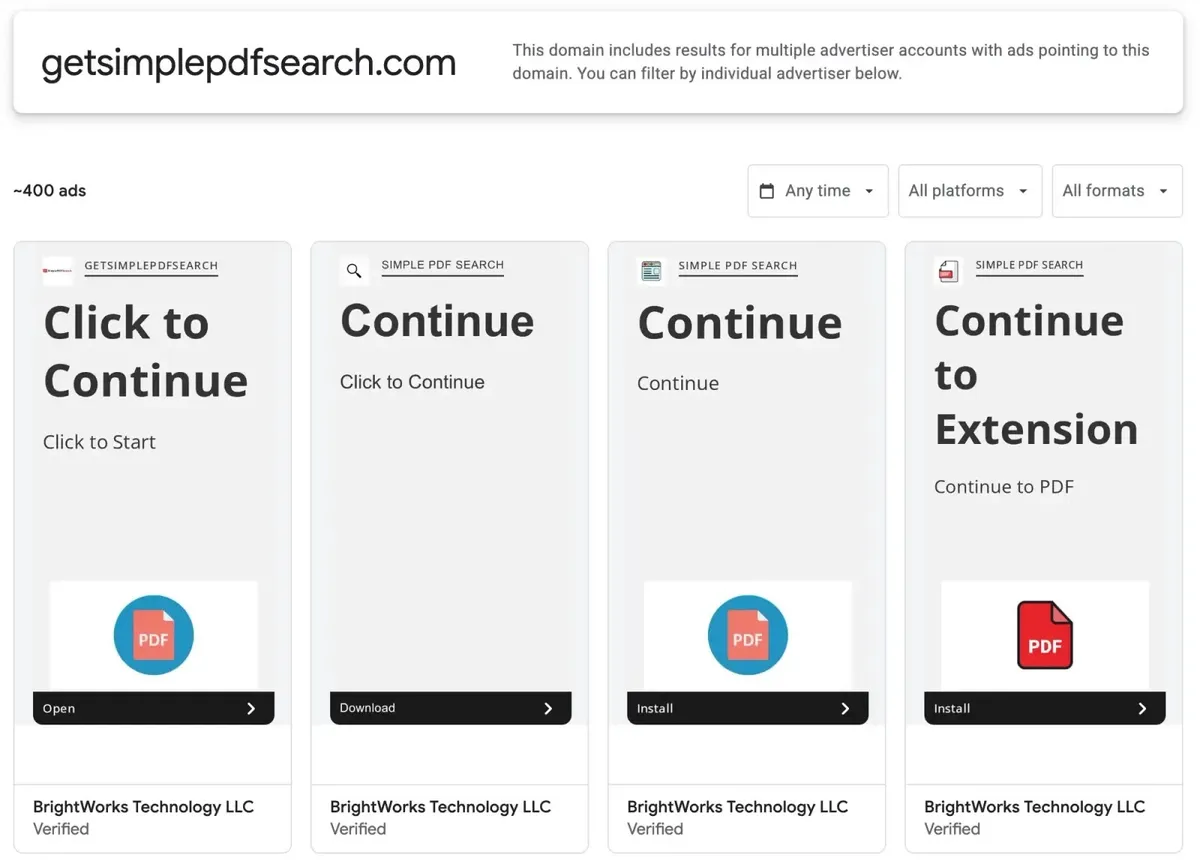
Споделените рекламни профили и тагове на партньори за търсене са помогнали за разкриването на връзки, които отделните имена на разширения и брандирането на издателите иначе биха могли да прикрият.
Самото премахване също има своите ограничения за изследователите, проследяващи по-широката операция. Socket отбелязва, че домейните могат да останат активни и след като свързаните с тях разширения изчезнат.
Следователно проследяването на споделената инфраструктура и рекламните взаимоотношения предоставя по-широк поглед от проверката дали дадена индивидуална страница в магазина все още е публично достъпна.
За специалистите по защита констатациите подкрепят проверката на конфигурацията за търсене наред с разрешенията. По-ранни доклади за инфраструктурата на зловредни разширения за Chrome също подчертаха стойността на одитите на разширенията и управляваните бели списъци (allowlists).
Потребителите трябва да премахнат непознатите добавки и да проверят търсещата си машина по подразбиране; организациите трябва да разследват необясними пренасочвания на търсенията и да ограничат неодобрените разширения.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Контекст |
|---|---|---|
| ID на разширение | odkcfoohjiicbelloepgcomekdknchjh | Predator Search |
| Домейн | search.safesearchgame[.]com | Прокси за търсене |
| Домейн | suggest.safesearchgame[.]com | Предложения за заявки |
| Домейн | searchlio[.]net | Наблюдавана дестинация |
| Домейн | searchtosearch[.]com | Посредник при пренасочване |
| Домейн | mcftink[.]com | Междинни резултати |
| Домейн | extension-search[.]online | Исторически похитител |
| Параметри за проследяване | hspart=sz&hsimp=yhs-026 | Реферал за Predator Search |
| Кодове за Bing | PC=3FPX, PC=3VSS | Група, насочена към Bing |
| Кодове за Bing | PC=3QCV, PC=3CGP | Група SecuryBrowse |
Забележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или отваряне на хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.