Хакери използват фалшиви изтегляния на софтуер, за да превърнат тихомълком Windows компютрите в източник на приходи, като инсталират програми, които споделят интернет честотна лента, изпълняват изчислителни задачи или доставят нежелани помощни приложения.
Кампанията е насочена към хора, които търсят „кракнат“ комерсиален софтуер, безплатни игри, инструменти за активиране, добавки и неофициални приложения, като скрива допълнителните инсталации зад привидно обикновен процес на настройка.
Вместо да доставят един зловреден код, инсталаторите могат да опитат няколко инсталации в рамките на една и съща сесия. Всеки компонент се превръща в отделна възможност за монетизиране на устройството.
Подходът отразява по-широк проблем, наблюдаван при кампаниите с фалшиви софтуерни инсталатори, при които познатите инсталационни екрани могат да прикриват фонова активност, която потребителите никога съзнателно не са одобрявали.
Изследователи от Microsoft установиха развиващата се кампания и документираха три потвърдени инсталационни разклонения в техническия си анализ от 3 ноември.
Те доставят прокси софтуера WorldProxyPool, компонентите за разпределени изчисления CharityEngine и BOINC, както и помощните програми Advanced Windows Manager.
Microsoft подчертава, че легитимният софтуер може да създава рискове за сигурността и поверителността, когато е инсталиран чрез подвеждащи пакети без информирано съгласие.
Хакери използват фалшиви изтегляния на софтуер
Атаката започва, когато някой стартира изтегляне, рекламирано като игра, „кракнато“ приложение, аудио добавка или помощна програма.
Наблюдаваните примамки включват Echo Client, FabFilter Total Bundle, кракове за Navicat Premium, Roblox executors и инструменти за отключване на мобилни устройства. Тези имена описват маскировката на кампанията и не са доказателство, че оригиналните продукти са компрометирани.
След това инсталаторът стартира временни процеси чрез обвивка от типа на Inno Setup и пуска номерирани етапи със зловреден код.
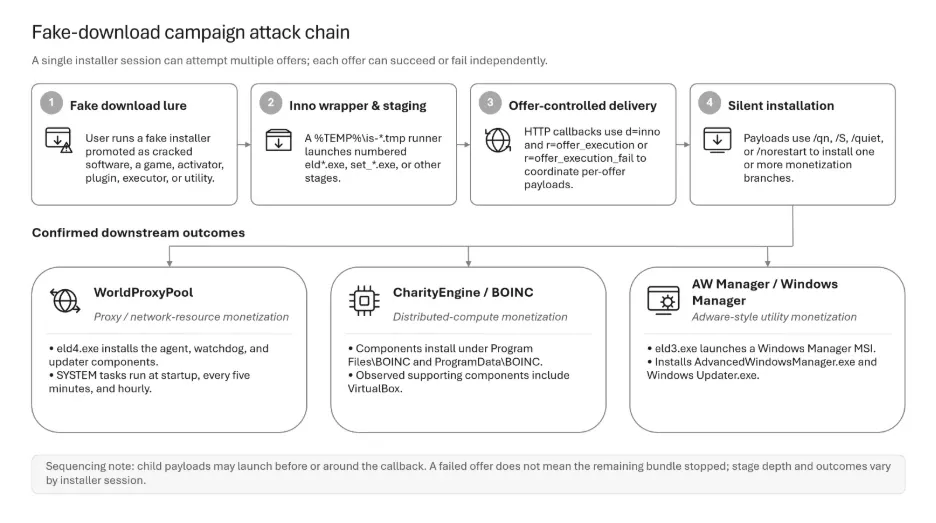
Предишни публикации за злоупотреба с Inno Setup показват как атакуващите могат да използват позната инсталационна рамка, за да скрият допълнително изпълнение на код. Тук обвивката координира множество пакети надолу по веригата, вместо просто да инсталира приложението, което потребителят очаква.
Системата за доставка нарича тези пакети „оферти“. Тя се свързва с променяща се интернет инфраструктура, за да избира зловредния код и да отчита резултатите от инсталациите, като използва стойности за сесия и партньорска програма, за да свързва събитията.
От решаващо значение е, че всяка оферта може да успее или да се провали независимо. Следователно блокиран компонент не доказва, че цялата инсталационна верига е спряла или че компютърът не е засегнат.
WorldProxyPool представлява разклонението за монетизиране на честотната лента и пренасочва интернет трафика на трети страни през засегнатите устройства. Инсталацията му създава три планирани задачи, изпълнявани като SYSTEM: една стартира агента при зареждане, друга изпълнява скрит PowerShell watchdog на всеки пет минути, а трета проверява за обновявания всеки час.
Подобни фалшиви изтегляния, инсталиращи proxyware, показват защо неразрешеното споделяне на мрежата заслужава внимание наред с по-познатите заплахи от зловреден софтуер.
Изчислителното разклонение инсталира CharityEngine, BOINC и спомагателни компоненти, включително VirtualBox. Microsoft наблюдава изчислителни задачи, проверки на възможностите и комуникация с инфраструктурата на CharityEngine.
Това е отвличане на ресурси, но докладът не установява добив на криптовалути. Отделно, разклонението с помощни програми инсталира Advanced Windows Manager и софтуер от типа на програми за обновяване чрез същата система за доставка, като разширява пакета отвъд злоупотребата с мрежови и изчислителни ресурси.
Откриване на отвличането на ресурси и блокиране на нежеланите инсталации
Най-силният подход за откриване свързва инсталационната активност, изходящите заявки, новия софтуер и промените в механизмите за устойчивост, вместо да се разчита на едно име на файл или домейн.
Microsoft отбелязва, че домейните за обратна връзка се сменят често, докато цялостният модел на изпълнение остава постоянен. Анализаторите трябва да разглеждат цялата инсталационна сесия, тъй като заявките за отчитане могат да се появят след или около момента на стартиране на дъщерния зловреден код.
Защитниците трябва да преглеждат неочаквани планирани задачи, особено тези, изпълнявани като SYSTEM, и да проучват софтуер, който потребителите не са инсталирали умишлено.
По-ранни изследвания на зловреден софтуер, доставящ BOINC клиенти, дават полезен контекст, въпреки че докладът на Microsoft не установява връзка между тези операции.
Самото присъствие на легитимен компонент не е доказателство за компрометиране; значение имат историята на инсталацията му и околното поведение.
Microsoft препоръчва избягване на „кракнат“ софтуер и неофициални източници за изтегляне, включване на защитата срещу потенциално нежелани приложения и поддържане на активни облачно базирания антивирус, защитата от промени (tamper protection) и проверките, базирани на репутация.
Организациите могат също да оценят правилата за намаляване на повърхността за атака, които ограничават недоверени изпълними файлове. Тези контроли адресират централната слабост, която се експлоатира тук: потребители, одобряващи привидно полезно изтегляне, без да разбират какъв допълнителен софтуер то инсталира.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Свързан компонент |
|---|---|---|
| Домейн | beliefdesk[.]xyz | Обратни връзки при изпълнение на оферти |
| Домейн | companyharbor[.]xyz | Обратни връзки при изпълнение на оферти |
| Домейн | signalpane[.]cfd | Обратни връзки при изпълнение на оферти |
| Домейн | inkact[.]xyz | Обратни връзки при изпълнение на оферти |
| Домейн | wishgrove[.]cfd | Обратни връзки при изпълнение на оферти |
| Път до файл | %TEMP%\is-*.tmp\eld*.exe | Шаблон на зареден зловреден код |
| Път до файл | C:\Program Files\WorldProxyPool\sdk-agent.exe | Proxyware агент |
| Планирани задачи | WorldProxyPoolAgent / WorldProxyPoolWatchdog / WorldProxyPoolUpdater | Устойчивост на ниво SYSTEM |
| SHA-256 | 006510ce1da2b7410376f0788c19e55616eb4bcc30072d25b7d0871dc32aa11c | Втори етап на Inno (изпълнител) |
| SHA-256 | 21306fc5716f95e252388f920314b42f1c8bcc7df67cb4d39da30217b96f4044 | По-ранен Inno loader |
| SHA-256 | 72750d32b440e9f2b6d05ff3d218a561a75d3d75fb976b461fa59897674a7f70 | По-ранен изпълнител на втори етап |
| SHA-256 | ab2c2dd37fdcfe1e7620a57f98c80bd063258bea145adc0cc6a0f8b1e24c6a8f | Зловреден код от първи етап |
| SHA-256 | 452a210bba4c8d08f7cb7733a816d7220a7fa570a469aea0a997cfc8b594b6a0 | Зловреден код от първи етап |
| SHA-256 | 523fb81fae0c7beba7b5171243cc0dee7a4d04ae0483be9172eef2394a5a2152 | Зловреден код от първи етап |
| SHA-256 | 55cd3d36fdcc58016a64398357b2c9724a060da9f0d09266e537a61ec9552e4f | По-късен зареден зловреден код |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно резолвиране или превръщането им в хипервръзки. Връщайте оригиналния им вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.