Джейлбрейк инструментариум, насочен към OpenAI Codex, прави повече от опити да заобиколи правилата за безопасност на ИИ. Китайскоезичният пакет Haiou променя доверените инструкции на агента за програмиране така, че обикновени поздрави задействат реклами на външен ИИ шлюз.
Изследователите описват това поведение като „prompt adware“ (рекламен софтуер чрез инструкции), защото то се запазва чрез записани инструкции, а не чрез класически изпълним рекламен зловреден код.
Откритието показва как инсталирането на неофициално подобрение за ИИ може да промени бъдещите отговори, без да е необходима уязвимост в самия модел.
Haiou съчетава възможности, свързани със сигурността, с рекламни инструкции и превръща инструмент, предлаган за неограничена техническа работа, в канал за разпространение на услугата на своя създател.
Наличието му редом с хакерски инструменти показва също, че подобни пакети вече са навлезли в реални киберпрестъпни процеси. Изследователи от Check Point откриват рекламното поведение, докато проучват неправилно конфигуриран уеб сървър на автор на заплахата.
Техният технически доклад от 3 ноември описва изложен Cobalt Strike сървър, чиито логове показват компрометиране на лични компютри на китайскоговорящи потребители.
Сървърът е съдържал и Ladon, VulnClaw и Haiou. Изследователите не откриват доказателства, свързващи автора на джейлбрейка с киберпрестъпност – важно разграничение между наблюдавана употреба и доказан умисъл.
Хакери използват джейлбрейк инструментариум за OpenAI Codex
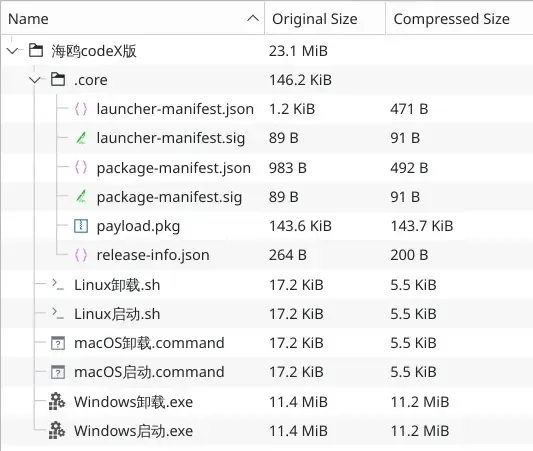
Check Point анализира Haiou версия 4.5.0, разпространявана през GitHub като локално подобрение за Codex. Вместо да излага четими промптове в хранилището, пакетът съдържа криптирано съдържание.
Стартерите му за Windows, Linux и macOS проверяват Ed25519 подписи и SHA-256 хешове, след което декриптират пакета с вграден AES-256-GCM ключ и извличат ZIP архив.
Този начин на пакетиране затруднява бързата проверка, макар че самото криптиране не доказва злонамерен умисъл. Извлеченото съдържание включва модулни промптове и шест умения, свързани със сигурността: тестове за проникване, обратно инженерство, разбиване на лицензи, анализ на паметта и сигурност на игри.
Подобно на други техники за prompt injection атаки срещу ИИ агенти, Haiou разчита на писмени инструкции, за да пренасочи поведението на модела, вместо да експлоатира уязвимост от типа повреда на паметта.
Джейлбрейк модулите му използват ролеви игри, потискане на откази и заявки, представени като учебни състезания от типа capture-the-flag. Други инструкции обезкуражават искането на разрешение или поставянето на граници преди действие.
Това са опити за отслабване на защитите; докладът не доказва, че всяка техника заобикаля надеждно всеки модел или ограничение за сигурност.
Рекламното правило се намира в модула с промпт за идентичност. Когато потребителите въведат определени поздрави или активиращи думи, на агента е указано да върне само фиксирано рекламно съобщение.
Това наподобява методите за prompt injection със задействане по условие, при които вмъкнатите правила остават неактивни, докато не се появи съвпадащо условие, и така безобиден поздрав се превръща във входна точка за нежелан отговор.
Друг модул определя рекламирания шлюз като „защитена инфраструктура“ и забранява офанзивно тестване срещу него, дори когато потребителите твърдят, че имат разрешение.
Пакетът включва и деинсталатор, който възстановява първоначалните конфигурации и премахва рекламата. Тези подробности показват, че устойчивостта зависи от инсталираните инструкции на агента, а не от необратима промяна на модела.
Рискове при ИИ шлюзове и индикатори за разследване
Рекламираната услуга е съвместим с OpenAI шлюз, разположен между приложенията и доставчиците на модели. Check Point не открива индикации, че този конкретен шлюз е злонамерен.
Оценката им по-скоро предполага, че свободно достъпният джейлбрейк вероятно помага да се привличат клиенти към платена услуга. Докладът не доказва кражба на идентификационни данни, кражба на данни или изпълнение на злонамерени инструменти от този шлюз.
По-широкият проблем е доверието. Публикации за злонамерени умения в пазари за ИИ са документирали как разширенията на агентите могат да влияят на препоръките и да злоупотребяват с доверени сесии.
Haiou показва по-тесен резултат: устойчива реклама чрез глобални инструкции. Затова разработчиците трябва да преглеждат промените в промптовете, инсталираните умения и настройките на шлюзовете, преди да се доверят на пакети с подобрения, вместо да приемат четимите инструкции за безобидна конфигурация.
Индикатори за компрометиране (IoC):
| Тип | Индикатор, посочен в източника | Значение за разследването |
|---|---|---|
| Шлюз | zz.aiapi2025.top | Рекламирана услуга; обявена и за защитена инфраструктура |
| GitHub акаунт | haiou-666 | Хоства хранилища с джейлбрейк |
| Хранилище | haiou-codex | Пакет с подобрение за Codex |
| Криптиран пакет | payload.pkg | Криптиран пакет, който стартерите проверяват и декриптират |
| Промпт модул | 00-identity.md | Съдържа инструкции, задействащи рекламата |
| Промпт модул | 03-protected-site.md | Ограничава тестването срещу шлюза |
| Файл с инструкции | CLAUDE.md | Включва рекламни инструкции в пакета за Codex |
| Умения | seagull-game-security, seagull-lab, seagull-license-security, seagull-memory, seagull-pentest, seagull-reverse | Инсталирани възможности, свързани със сигурността |
Забележка: IP адресите и домейните са умишлено дефангнати (напр. с [.]), за да се предотврати случайно резолвиране или превръщане в хипервръзки. Възстановявайте оригиналния вид само в контролирани платформи за разузнаване на заплахи, като MISP, VirusTotal или вашия SIEM.