Националният институт по стандартизация и технологии на САЩ (NIST) публикува насоки за киберсигурност за малки бизнеси, които нямат наети служители освен собствениците си. Това включва свободни професионалисти, еднолични търговци и независими изпълнители. Според Службата за застъпничество към Американската администрация за малкия бизнес около 82% от 34,8 милиона малки бизнеса в САЩ попадат в тази категория.
„Тъй като самостоятелно заетите може да нямат експертиза в областта на киберсигурността, искахме да създадем ресурс, предназначен специално за тях“, заяви Даниел Елиът от NIST, един от авторите на публикацията, в съобщението за излизането ѝ. „Много от тези действия могат да се изпълнят самостоятелно, с ограничени технически познания или с минимални финансови разходи.“
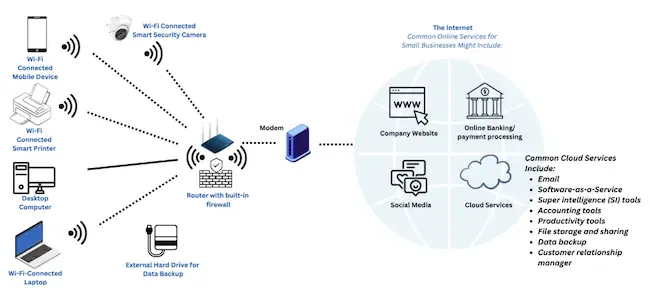
Примерна архитектура за фирма без наети служители (източник: NIST)
Ръководството „Small Business Cybersecurity: Non-Employer Firms“ се основава на Рамката за киберсигурност на NIST (CSF) 2.0 и помага на собствениците да управляват киберрисковете.
„Публикацията предполага, че читателят не е запознат с киберсигурността или с CSF на NIST“, каза Елиът. „Искаме да обясним на хората какво е киберсигурност и как се вписва в успешния бизнес план. Знаем, че самостоятелно заетите често са много заети, затова всеки път, когато въвеждаме тема или използваме жаргонни термини, се опитваме да дадем контекст и определения за читателя без специална подготовка.“
Защита на акаунтите и подготовка за атаки
NIST съветва собствениците да изброят устройствата, акаунтите, софтуера и услугите, на които разчита бизнесът им. Знанието кой има достъп до всяко от тях и как компрометиране или прекъсване на услугата би се отразило на дейността помага на собствениците да решат какво да защитят първо.
Ръководството препоръчва включване на многофакторно удостоверяване (MFA) за всеки акаунт, който го предлага, и избор на устойчив на фишинг метод, където е възможно, особено за чувствителни акаунти като имейл, банкиране и облачно хранилище. Съветва собствениците да използват passkeys, когато могат, и да избират уникална парола под формата на фраза от поне 15 знака за всеки акаунт, който изисква парола. Препоръчва също поддържане на актуален софтуер и, когато е възможно, използване на стандартни (непривилегировани) акаунти с MFA за ежедневната работа.
Бизнесите трябва редовно да архивират данните си, да защитават и тестват архивите си и да се научат да разпознават опити за фишинг и ransomware. NIST препоръчва да се съхранява хартиено копие на контактите, които собствениците може да потрябват при инцидент, например юридически съветник или специалист по реагиране при инциденти.
Собствениците трябва да преразглеждат плановете си за сигурност, когато се променят инструментите, доставчиците и рисковете. Ако наемат доставчик на услуги по киберсигурност, се препоръчва обхватът на услугата и отговорностите за всяка задача да бъдат документирани във формално споразумение. Бизнесът остава отговорен за защитата на своите системи и данни.
Документът очертава и основни практики за поверителност, включително проследяване на каква информация за клиентите събира бизнесът и как я използва, споделя, съхранява и изтрива. Преди да въведат чувствителна информация в инструмент с изкуствен интелект, собствениците трябва да проверят как доставчикът съхранява и споделя тази информация и дали използва данните за обучение. NIST препоръчва също преглед на генерираното от ИИ съдържание, преди да бъде споделено или използвано за вземане на решения.
Как малките бизнеси могат да приложат рамката
Рамката за киберсигурност 2.0 на NIST организира работата по киберсигурност в шест функции. Ръководството показва как собствениците могат да ги приложат според бюджета си, използваните системи и изискванията, които трябва да спазват.
Govern (Управление) и Identify (Идентифициране) помагат на собствениците да решат къде да се съсредоточат. Те могат да започнат с документиране на правните, регулаторните и договорните изисквания за киберсигурност, които се отнасят до бизнеса им. След това могат да прегледат системите, на които разчитат, и да преценят как превземане на акаунт, разкриване на информация за клиенти или прекъсване на услуга би се отразило на дейността. Вероятността и потенциалното въздействие на всеки сценарий помагат да се реши кои рискове да се адресират първо.
Protect (Защита) и Detect (Откриване) обхващат начините за намаляване на тези рискове и за забелязване на подозрителна активност. Например онлайн търговец може да даде приоритет на защитата на акаунтите, които управляват магазина и платежните му услуги. Той може да включи известия за нови опити за вход и за платежни транзакции, а след това да използва дневниците с активност, за да проучи всичко необичайно.
Respond (Реагиране) и Recover (Възстановяване) обхващат случващото се, след като бизнесът открие инцидент. По време на реагирането собствениците трябва да документират кога са открили инцидента и какви действия са предприели, да запазят съответните дневници и екранни снимки и да се свържат с хората от плана си за реагиране. В зависимост от инцидента може да се наложи да изключат засегнато устройство от мрежата, за да ограничат вредите. Възстановяването е насочено към възобновяване на дейността, включително проверка дали архивите и другите засегнати ресурси са безопасни за употреба, преди да бъдат върнати в експлоатация.