

Свързана с Китай група киберпрестъпници, проследявана като Storm-2603, е използвала уязвимостите ToolShell в SharePoint, за да внедри бекдор, който изобщо не се записва на диска.
След това групата се е опитала да стартира рансъмуера Warlock в същата мрежа. Пробивът е засегнал локален (on-premises) сървър на SharePoint и е завършил с опит за пускане на рансъмуер, който софтуерът за сигурност е блокирал.
ToolShell е името на група уязвимости в Microsoft SharePoint, сред които CVE-2025-53770 и CVE-2025-53771. Те позволяват на атакуващия да изпълнява код на сървъра чрез специално конструирани уеб заявки.
Microsoft свърза рансъмуер частта от тази активност със Storm-2603, докато други групи, използващи същите пропуски в сигурността, основно са крали данни и са шпионирали. Специалистите по защита, които са смятали, че инсталирането на корекции за сигурност през юли 2025 г. е приключило случая, трябва да имат предвид, че необновените сървъри продължават да бъдат атакувани месеци по-късно.
Изследователи от Securelist, звеното за проучване на заплахи на Kaspersky, идентифицираха и документираха това проникване в доклад, публикуван на 5 ноември 2026 г.
Техният екип е открил активността при преглед на регистрационните файлове на клиент през декември. Те отбелязват, че атакуващите са поддържали контрол вътре в работния процес на IIS — w3wp.exe — и не са записали нищо на диска за самия бекдор. Можете да прочетете пълния анализ на Securelist за техническите подробности.
Хакери от Storm-2603 експлоатират уязвимостите ToolShell в SharePoint
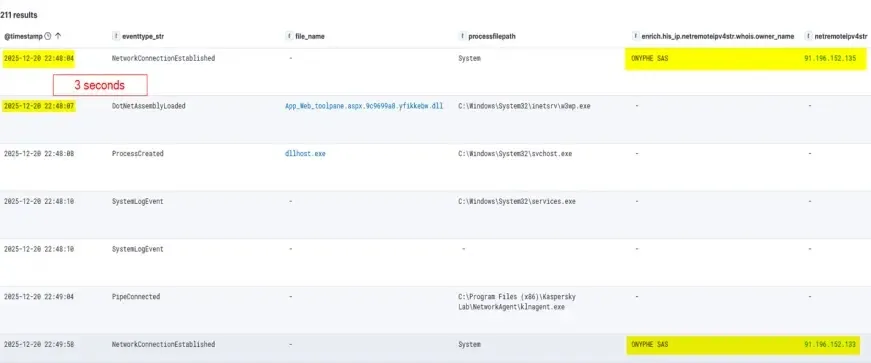
Първият признак е бил едва забележим. На 20 декември единична заявка е достигнала до крайна точка на SharePoint ToolPane, за да провери дали хостът е уязвим към CVE-2025-53770. Тя е дошла от инфраструктура, свързана с ONYPHE — платформа за сканиране на интернет.
Около 12 минути по-късно е пристигнала втора връзка от доставчик на устойчив на жалби хостинг (bulletproof hosting) — Pfcloud UG. Все още нищо не е било експлоатирано и са последвали три спокойни дни.
Поради тази пауза екипът първоначално е оценил проверката като нископриоритетна. Истинското проникване се е случило на 24 декември, Бъдни вечер, когато много екипи по сигурността работят с намален състав.
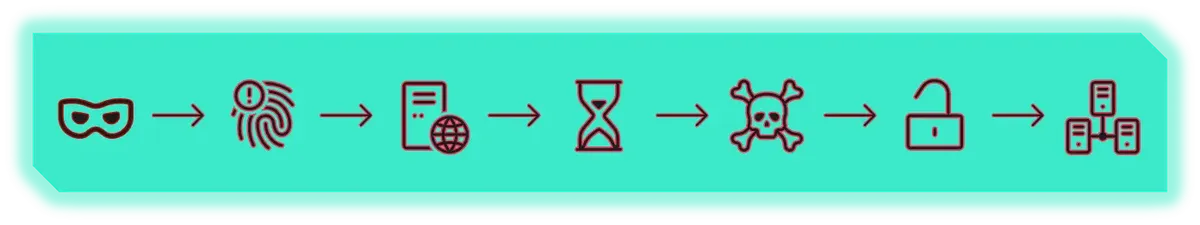
Атакуващият е изпратил специално конструирана заявка от 45.91.94[.]204 — възел от мрежата Safing Privacy Network, който скрива истинския източник зад няколко препредаващи сървъра.
Тази заявка е заредила уебшел директно в работния процес на IIS. Той е работил в паметта и е изчезвал при рециклиране на пула от приложения или рестартиране на IIS. Това съвпада с предупрежденията в по-ранни доклади относно zero-day уязвимостта ToolShell и рансъмуера Warlock.
Уебшелът представлява модулна C# рамка. Основната му част, G.cs, регистрира персонализиран VirtualPathProvider, което позволява на ASP.NET да обслужва страници, които не съществуват като файлове.
Той се е активирал само когато заявката е съдържала специфичен User-Agent, така че нормалният трафик никога не го е задействал. Комуникирал е с атакуващия чрез персонализиран двоичен протокол с просто XOR маскиране.
Освен това е използвал прокси инструмента suo5 за тунелиране на трафик през хоста на SharePoint, което е позволило на атакуващите да достигнат до други машини във вътрешната мрежа.
Други модули са извличали списъци с активни процеси, вписани потребители и мрежови връзки. Един от тях е инсталирал MSI пакети във фонов режим, а друг е създавал администраторски акаунти чрез нискостепенни системни извиквания на Windows вместо чрез стандартни команди.
За получаване на права на ниво SYSTEM кодът е използвал трик с именувани канали (named pipes), копиран от инструмента EfsPotato, който работи, тъй като работните процеси на IIS притежават необходимата привилегия за имперсонация.
Velociraptor, тунели и блокирано стартиране на Warlock
Скоро след стартирането на уебшела работният процес е пуснал msiexec.exe, за да инсталира пакет от облачното хранилище Supabase. Пакетът е бил Velociraptor версия 0.73.4.0 — легитимен инструмент за дигитална криминалистика с известна уязвимост, CVE-2025-6264.
Cisco Talos вече бяха описали злоупотребата с Velociraptor в случаи с рансъмуер, свързани със същата група. Тук атакуващите са го използвали за поддържане на устойчив достъп, разузнаване, събиране на данни и изпълнение на зловреден код.
Чрез Velociraptor те са настроили няколко резервни канала за достъп: Zoho Assist, тунелиране през VS Code, Cloudflare Tunnel и малко обратно прокси (reverse proxy). С толкова много пътища изтриването на един инструмент не би прекратило техния достъп.
На този етап те също така са спрели да зависят от уебшела или от уязвимостта ToolShell. След това групата е внедрила уязвим драйвер, rsndispot.sys, за да деактивира защитата на крайните точки.
Заредена чрез странично зареждане (sideloading) DLL библиотека, засечена като инструмент на Warlock за спиране на антивирусни програми, вероятно е била предназначена да използва този драйвер. Това съответства на по-ранни разкрития за персонализиран зловреден софтуер от същия злонамерен субект, който злоупотребява с техниката BYOVD (носене на собствен уязвим драйвер).
Последната стъпка се е провалила. Модулът за проактивна защита на Kaspersky е блокирал процеса на рансъмуера Warlock, преди да успее да криптира каквото и да било.
Securelist приписва случая на Storm-2603 със средна степен на увереност въз основа на използването на ToolShell, инструментите на Warlock и практиките с Velociraptor.
За специалистите по сигурност инсталирането на корекции за сигурност не е достатъчно. Инсталирайте спешните обновявания за сигурност на Microsoft за SharePoint, след това сменете компрометираните ключове MachineKeys и проверете за механизми за устойчив достъп.
Следете за необичайно поведение на w3wp.exe, нови регистрации на VirtualPathProvider, неочаквани изходящи връзки и нови инструменти за отдалечено управление. Securelist също така съветва да се запазват дъмпове на паметта и регистрационни файлове на IIS, както и всяко потвърдено експлоатиране да се третира като пълно компрометиране на хоста.
Индикатори за компрометиране (IoC):-
| Индикатор | Описание |
|---|---|
| 45.91.94[.]204 | Възел от SPN |
| 49.51.132[.]100 | Възел от SPN |
| 199.232.210[.]172 | Препредаващ сървър за C2 трафик |
| 91.224.92[.]121 | C2 сървър на устойчив на жалби хостинг |
| 204.76.203[.]219 | C2 сървър на устойчив на жалби хостинг |
| 0xFD91321BF7FF7245DDA9B7B5D791ACE8 | vskp2 – уебшел имплант |
| 0x3A55D8F8F29716C694671834D8C6CB29 | C:\ProgramFiles\Velociraptor\Velociraptor.exe |
| 0x991EC6E04413F2D4D29341C17A8A54D5 | Злоупотреба с легитимен VS Code |
| 0x3D553B9061C03F891CE97D7D2E64DDEE | VS Code Insiders за тунелиране |
| 0x2C32E44A013CBFC5A323EFB7694701D2 | Изпълним файл на инструмент за тунелиране, с който е злоупотребено |
| 0x112A86ECA3CB5A0B5E20AB744CC5AF93 | 7z.exe, преименуван за странично зареждане (sideloading) |
| 0xA930F81E3FB0A226EC5904D9043A17B8 | C:\ProgramFiles(x86)\ZohoMeeting\UnAttended\ZohoMeeting.7z |
| 0x054a32d6033b1744dca7f49b2e466ea2 | Уязвим драйвер (rsndispot.sys) |
| 2d9ebf9c042f596f435865b40edad928 | Зловредна DLL библиотека, инструмент на рансъмуера Warlock за спиране на антивирусен софтуер (назован в текста на доклада) |
| hxxps://vdfccjpnedujhrzscjtq[.]supabase[.]co/storage/v1/object/public/image/v4[.]msi | Уязвим пакет на Velociraptor |
| hxxps://auth[.]qgtxtebl[.]workers[.]dev/ | URL адрес на сървър на Velociraptor |
| hxxps://github[.]com/cloudflare/cloudflared/releases/latest/download/cloudflared-windows-amd64[.]msi | Легитимен инструмент за тунелиране, с който е злоупотребено |
| hxxps://files[.]catbox[.]moe/8f7vex[.]msi | URL адрес за изтегляне на Zoho Assist Unattended Agent, с който е злоупотребено |
| Trojan.MSIL.Agent.gen, Trojan.Win64.DLLhijack.cdp | Имена на детекциите на Kaspersky |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно отваряне или превръщане в хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.