

Хакери използват рамката за изкуствен интелект ARTEX AI, за да откриват изложени на показ идентификационни данни в GitHub и да ги превръщат в достъп до облачни системи.
В един наблюдаван случай AI агент е преминал от търсене на тайни за приложения в публични хранилища към кражба на данни от Azure Key Vault само за пет минути, показвайки колко бързо една грешка в кода може да се превърне в инцидент с облачната сигурност.
Операцията комбинира търсене на идентификационни данни, автоматизиран анализ и последващи атаки с по-малко пряка намеса от страна на човешки оператори.
Вместо просто да събират изтекли ключове, агентите проучват до какво могат да осигурят достъп тези ключове и преследват ценни ресурси. Констатацията за петте минути описва един документиран случай, а не времето, необходимо за всяка атака, включваща тази рамка.
Microsoft Threat Intelligence и Microsoft Security Research идентифицираха злонамерената активност в доклад от 5 ноември, проследявайки сканирането на GitHub до август 2026 г.
Изследователите описаха ARTEX като нападателна AI рамка, а не като конвенционално семейство зловреден софтуер.
По-ранни доклади за автоматизацията на корпоративни атаки с ARTEX обясняват как агентите интерпретират резултатите и избират последващи действия, помагайки на атакуващите да свързват познати слабости по-бързо.
Хакери използват ARTEX AI за откриване на тайни в GitHub
Агентите са изпращали голям обем търсения в GitHub, комбиниращи имената на целевите организации с термини, свързани с тайни, облачни платформи и доставчици на изкуствен интелект.
Изложените на показ материали са включвали идентификационни данни за приложения и API ключове за услуги за AI инференция. Тези търсения са насочени към данни за удостоверяване, които са били случайно качени в скриптове, конфигурационни файлове или друг изходен код.
След откриването на полезни идентификационни данни, агентите са придобивали токени за компрометирани OAuth приложения и са използвали техните разрешения за проучване на облачни ресурси.
Microsoft наблюдава как агенти извличат тайни от Azure Key Vault и претърсват Azure DevOps за допълнителни идентификационни данни. По-широкият проблем с активното излагане на идентификационни данни в GitHub помага да се обясни защо този подход остава ефективен: публично разкритите тайни могат да останат използваеми, докато техните собственици не ги отменят или ротират.
При последваща активност, започнала още на 28 октомври, атакуващите са използвали валидни идентификационни данни на приложения за достъп до Microsoft Entra ID среди (tenants) и свързани ресурси в Azure и Microsoft 365.
Service principals – идентичностите, които приложенията използват за удостоверяване – са позволили достъп до десетки приложения в множество среди. Някои компрометирани идентификационни данни са принадлежали на многоклиентски (multitenant) приложения, собственост на доставчици, което разширява риска към техните клиенти по веригата.
Атакуващите са картографирали абонаменти, разрешения, групи ресурси и AI внедрявания. Те са се насочили към ключове за съхранение, низове за свързване (connection strings), настройки на App Service, идентификационни данни за публикуване и идентификационни данни за Azure Kubernetes Service.
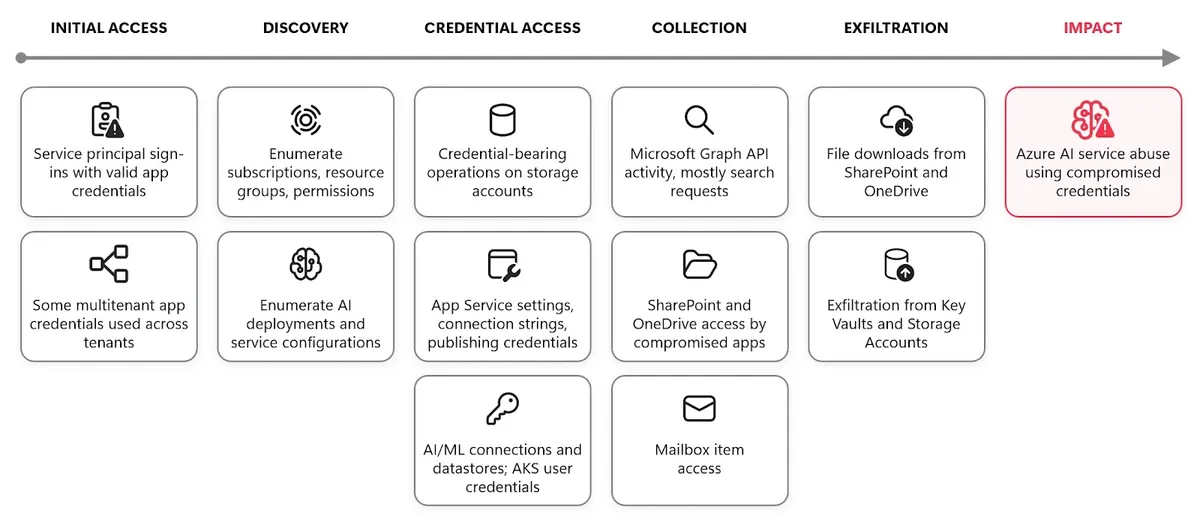
Компрометираните приложения също така са осъществили достъп до SharePoint и OneDrive, като е наблюдавано изтегляне на файлове и достъп до елементи в пощенски кутии. Освен това агентите са използвали Azure VM Run Command – легитимна функция, която може да изпълнява скриптове вътре във виртуални машини.
Активността е показала адаптивно отстраняване на проблеми. След като неуспешни заявки са смесили версии на API за данни на Key Vault с крайни точки на контролната равнина на Azure Resource Manager (ARM), агентът е опитал отново приблизително 28 секунди по-късно, използвайки версия 2023-07-01 на ARM, и е получил успешни отговори.
Подобни корекции са последвали неуспешни заявки към Azure SQL и Application Insights. Такова поведение подкрепя по-широките опасения относно автономната кражба на идентификационни данни чрез AI, при която автоматизацията може да намали забавянето между откриването и злоупотребата.
Откриване и ограничаване на задвижвана от AI злоупотреба с облачни идентификационни данни
Microsoft препоръчва публично изложените идентификационни данни да се третират като компрометирани, дори след като разработчиците изтрият оригиналния код.
Екипите за реагиране трябва да отменят или ротират засегнатите тайни, да разследват историческото им използване и да подменят идентификационните данни, съхранявани във всеки Key Vault, който компрометираното приложение е могло да прочете. Може да се наложи деактивиране на засегнатите service principals, тъй като вече издадените токени остават валидни до изтичането на срока им.
Откриването трябва да свързва събитията, свързани с идентичността, с последващите облачни операции. Екипите по сигурността трябва да преглеждат влизанията на service principals в Entra, записите в Azure Activity, диагностиката на Key Vault, логовете за съхранение и одитните данни на Microsoft 365.
Един адрес, осъществяващ достъп до няколко service principals, или едно приложение, което бързо изисква токени в ARM, Key Vault, Storage и Graph, изисква разследване. Съвпаденията на IP адреси сами по себе си не трябва да определят атрибуцията.
Дългосрочната защита означава намаляване на зависимостта от дългосрочни тайни чрез управлявани идентичности (managed identities), прилагане на принципа за най-малки привилегии и активиране на сканиране за тайни и защита при качване на код (push protection) в GitHub.
Microsoft също така препоръчва наблюдение на вторични публични хранилища за изтекли организационни идентификационни данни.
Поведенческото откриване остава от съществено значение, тъй като атакуващите могат да променят адресите на източника и низовете на потребителския агент (user-agent), докато легитимните инструменти могат да генерират трафик, наподобяващ отделни стъпки от атаката.
Индикатори за компрометиране (IoC):-
| Индикатор | Тип | Докладван от източника контекст |
|---|---|---|
| 199.19.77[.]84 | IPv4 | Успешни влизания на приложения; проучване на облака и злоупотреба с идентификационни данни. |
| 199.19.77[.]18 | IPv4 | Източник на влизане; изходен възел на Tor, потенциално пренасящ несвързана активност. |
| 65.87.223[.]26 | IPv4 | Потенциално свързани злонамерени операции; опити за получаване на токени за App Service. |
| 157.22.126[.]128 | IPv4 | Отделно наблюдавано разузнаване, насочено към работни натоварвания на Azure AI на жертвите. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.