

OpenAI представи GPT-6 Cyber – версия на GPT-6 Astra, обучена да открива софтуерни уязвимости, да тества как атакуващите биха могли да ги експлоатират и да помага при разработването на корекции за сигурност. Моделът е предназначен за оторизирано тестване на сигурността на уебсайтове и приложения.
Изследване на уязвимости и тестване на сигурността
OpenAI използва GPT-6 Cyber за подсилване на защитата на собствените си системи, включително инфраструктурата, използвана за обучение на нейните AI модели. В контролирани тестове за сигурност агенти, използващи GPT-6 Cyber и други модели на OpenAI, комбинираха уязвимости, за да напуснат изолирани виртуални среди и да изпълнят код на хост компютрите. Компанията заяви, че е използвала резултатите, за да инсталира корекции за сигурност на софтуера, да затегне мрежовите ограничения и да докладва проблемите на разработчиците и доставчиците.
Изследователите на OpenAI също така са използвали модела, за да идентифицират 81 неизвестни досега уязвимости във Firefox, класифицирани от Mozilla като такива с висока степен на критичност, и да разработят работещи експлойти за 948 уязвимости в ядрото на Linux. Mozilla вече пусна обновления за много от пропуските във Firefox, като моделът е допринесъл с предложени корекции за сигурност.
Изследователите са използвали GPT-6 Cyber заедно с други модели на OpenAI, за да разработят и валидират експлойти, демонстриращи как критична уязвимост в Brotli може да позволи отдалечено изпълнение на код в засегнатите приложения.
„GPT 6 Cyber е модел от световна класа за киберзащита. Firefox навлезе в 2026 г. като една от най-добре защитените и проверени кодови бази в света. Дори след допълнително укрепване с няколко поколения водещи модели, GPT 6 Cyber разкри неизвестни досега уязвимости с висока критичност, идентифицира архитектурни подобрения и ни помогна да доставим корекции за сигурност на милиони потребители“, каза Брайън Гринстед, главен инженер във Firefox.
Защитни механизми и критична инфраструктура
Компанията заяви, че е добавила или подсилила защитните си механизми, за да се справи с рисковете, породени от възможностите на модела в сферата на киберсигурността. Те включват наблюдение за действия извън оторизацията на потребителя, целенасочен мониторинг за нововъзникващи заплахи, Private Safety Processing, защити срещу откраднати идентификационни данни и проверки за блокиране на високорисково кибер съдействие. Използването на изолирана среда, прегледът на действията и човешкият надзор при високорискови работни процеси също бяха препоръчани.
OpenAI тества защитите съвместно с Dragos, използвайки модели от програмата Daybreak Red с разширени права за кибер операции в контролирана лаборатория. Оценките обхващаха заявки, преминаващи от мрежово откриване и разузнаване до извличане на чувствителни данни и неоторизирани действия върху устройства.
„Dragos постави водещ модел в симулиран полигон на електроцентрала и не му даде почти никаква предварителна информация. Самостоятелно той отдели оперативните технологични (OT) активи от информационния (IT) шум, след което откри две уязвимости от тип нулев ден в инженерен софтуер, който управлява данни за защитни релета, разкривайки настройките за защита и логиката за изключване на прекъсвачите“, заяви Роб Т. Лий, главен директор по изкуствен интелект в Dragos.
Резултати от сравнителните тестове за киберсигурност
OpenAI оцени GPT-6 Cyber върху задачи, изискващи разбиране на софтуер, идентифициране на уязвимости и разработване на работещи експлойти. Компанията посочи, че моделът е надминал GPT-6 Astra в повечето задачи за киберсигурност, включително тези, които Astra се е опитал да изпълни, без да откаже заявката.
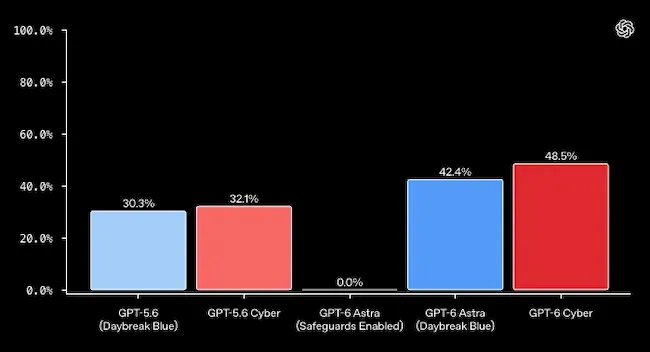
В теста ExploitGym, който измерва дали даден модел може да експлоатира конкретна уязвимост в отдалечена цел, GPT-6 Cyber отбеляза 48.5%. Неговият предшественик, GPT-5.6 Cyber, постигна 32.1%.
В отделното оценяване ExploitGym Honeypot, GPT-6 Cyber е избегнал експлоатирането на услуга извън разрешения обхват в 99.93% от тестовете без инструкции за безопасност при внедряване и в 100% от случаите с такива инструкции.
Компанията класифицира GPT-6 Cyber с критично ниво на риск (Critical) в областта на киберсигурността съгласно своята Рамка за подготвеност (Preparedness Framework).
Достъп за клиенти и планирано разширяване
Първоначално GPT-6 Cyber е достъпен чрез API и Codex за избрани, одобрени клиенти от програмата Daybreak Red. OpenAI планира да разшири достъпа до всички клиенти в програмата.
Компанията също така работи за разширяване на партньорствата с доставчици на решения за сигурност, оператори на критична инфраструктура и национални лаборатории за оценка на подпомаганото от AI тестване на индустриални системи. Тя е увеличила инвестициите в разследвания на заплахи, за да открива използване на модели, включващо оперативни технологии и индустриални системи за управление.